Modul 7 - Kibernetička sigurnost za mala i srednja poduzeća

Uvod:

Kibernetička sigurnost postala je temeljna poslovna odgovornost za mala i srednja poduzeća, a ne tehnički dodatak. Većina današnjih napada cilja male organizacije jer se one snažno oslanjaju na e-poštu, cloud alate, mobilne uređaje i mreže dobavljača – a napadači znaju da su ta okruženja lakša za proboj. Ovaj modul pruža vrlo praktičan vodič jednostavnim jezikom za zaštitu vašeg poslovanja alatima koje već posjedujete. Kroz stvarne scenarije iz prakse malih i srednjih poduzeća, jednostavne okvire i korake, naučit ćete kako rano identificirati prijetnje, učinkovito koristiti zaštite koje podržava umjetna inteligencija te izgraditi svakodnevne sigurnosne navike koje značajno smanjuju rizik.

Fokus je na tome što možete implementirati ovaj mjesec, čak i bez internog IT osoblja.

Ishodi učenja

Završetkom Modula 7: Kibernetička sigurnost za mala i srednja poduzeća, moći ćete:

  • Opisati glavne rizike kibernetičke sigurnosti s kojima se suočavaju mala i srednja poduzeća i kako napadi obično nastaju.
  • Prepoznati rane znakove upozorenja za phishing, prijevaru i kompromitaciju računa.
  • Upotrebljavati alate potpomognute umjetnom inteligencijom (filtri za phishing, upozorenja o anomalijama, zaštita krajnjih točaka) za jačanje sigurnosti.
  • Primjenjivati praktičan skup radnji za kibernetičku higijenu koje štite uređaje, račune i podatke.
  • Razviti jednostavan, provedivi plan reakcije na incident za vašu organizaciju.

Jedinice u ovom modulu

Jedinica 1: Razumijevanje rizika kibernetičke sigurnosti za mala i srednja poduzeća
Jedinica 2: Kako AI može pomoći u zaštiti vašeg poslovanja
Jedinica 3: Svakodnevna kibernetička higijena za SME timove
Jedinica 4: Dodatni resursi i procjena

Jedinica 1 – Razumijevanje rizika kibernetičke sigurnosti za mala i srednja poduzeća

Zašto su cilj male i srednje tvrtke 

Napadači preferiraju mala i srednja poduzeća jer im nude:

  • Visoka vrijednost, niska prepreka
  • Računi u oblaku s podacima o plaćanju
  • Pristup većim partnerima putem dobavljačkih portala
  • Loše navike pri upravljanju lozinkama
  • Preopterećeno osoblje koje radi više stvari odjednom

Realni scenarij za mala i srednja poduzeća:
Računovodstveni ured s 10 zaposlenika na meti je lažne DocuSign e-poruke jer napadači znaju da je zauzet i obrađuje osjetljive podatke. Jedan zaposlenik klikne → njihov email račun je hakiran → napadači šalju lažne fakture klijentima.

Ključni uvid:
Napadaci ne nagađaju. Istražuju vašu web stranicu, LinkedIn profile, radno vrijeme i odnose s kupcima – zatim dizajniraju napade oko stvarnih poslovnih operacija.

Što mali i srednji poduzetnici trebaju zaštititi

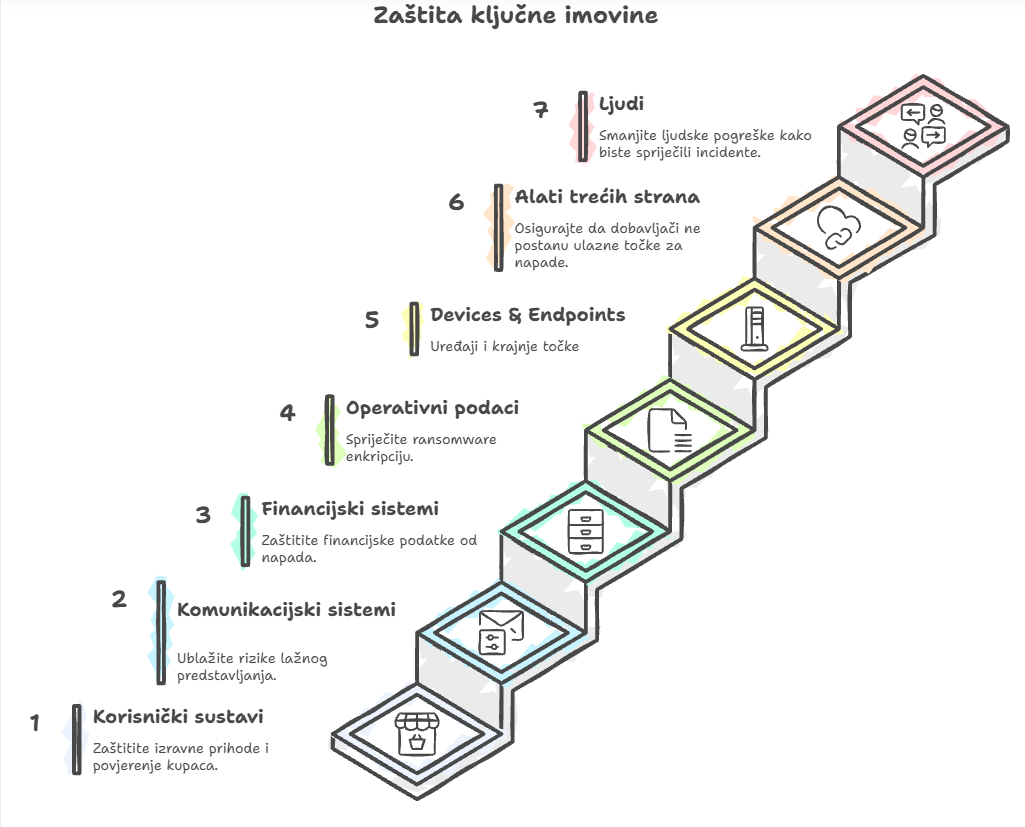
Vaš kritična sredstva svodi se na sedam praktičnih kategorija:

  • Web stranica
  • Sustav za rezervacije
  • E-trgovina
  • CRM Zašto je važno: izravni prihod + povjerenje kupaca.
  • Korisnički računi e-pošte (vaša najveća površina napada)
  • WhatsApp Business, Teams, Slack
  • Zašto je to važno: rizik od lažnog predstavljanja.
  • Alati za plaće i računovodstvo
  • Online bankarstvo pristup
  • Portali dobavljača - Važnost: napadači prvo ciljaju financijsko osoblje.
  • Tablice
  • Datoteke narudžbi
  • Projektne mape
  • Dizajni, ugovori, ponude - Zašto je to važno: ovo je ono što ransomware šifrira.
  • Prijenosna računala
  • Mobiteli
  • Tableti
  • POS terminali Zašto je to važno: uređaji se često dijele ili su slabo osigurani.
  • Procesori plaćanja
  • SaaS platforme
  • Alati za rezervaciju
  • Društvene mreže Zašto je to važno: ugroženi dobavljači postaju ulazne točke za napade.
  • Osoblje
  • Izvođači
  • Freelanceri
    Važno je jer većina incidenata započinje ljudskom pogreškom, a ne zlonamjernim softverom.
 

6 tipova napada usmjerenih na mala i srednja poduzeća 

Znakovi upozorenja:

  • domena pošiljatelja razlikuje se za jedan znak
  • općeniti pozdravi: "Poštovani korisniče"
  • hitni rokovi
  • prijetnje (“račun će biti zatvoren danas”)

Praktičan primjer:
Djelatnik prima e-poruku koja se predstavlja kao Microsoft 365, tvrdeći da im je prostor poštanskog sandučića pun. Klikom na poveznicu otvara se lažna stranica za prijavu. Podaci za prijavu odmah se kradu.

Napadač dobiva pristup poštanskom sandučiću i predstavlja se kao vaše osoblje.

Radna mjesta s visokim rizikom

  • Izvršni direktor
  • Financije / obveze prema dobavljačima
  • HR
  • Uredski menadžeri

Stvarni primjer:
Napad se dva tjedna neopaženo zadržava u poslovnom poštanskom sandučiću → proučava obrasce faktura → šalje lažnu obavijest o promjeni bankovnih podataka → financije plaćaju fakturu od 14.000 € na pogrešan račun.

Napadači šifriraju vaše datoteke i traže plaćanje.

Kako ulazi u mala i srednja poduzeća:

  • zlonamjerni privitci
  • zastario softver
  • alati za daljinski pristup
  • slabi ili stari Wi-Fi usmjerivači

Utjecaj:
Čak i 48 sati zastoja može trajno naštetiti malom i srednjem poduzeću.

Napadači koriste ukradene lozinke za pristup računima.

Gdje dobivaju lozinke

  • prethodno provaljene stranice
  • ponovna upotreba lozinke
  • dijeljene lozinke
  • tablice s pohranjenim vjerodajnicama

Praktični savjet:
Ako koristite istu lozinku za e-poštu i web-mjesto za kupnju → napadači je već imaju.

Napadači ciljaju vaše partnere kako bi došli do vas.

Primjeri:

  • kompromitirani marketing suradnik
  • dobavljač koristi slabe lozinke
  • nesigurna aplikacija povezana putem API-ja

Implikacija

Vaša sigurnost jednako je jaka kao i ljudi s kojima radite.

Nije zlonamjerno – ali štetno.

Primjeri:

  • proslijediti osjetljive informacije na osobni e-mail
  • pohranjivanje podataka u neodobrenim aplikacijama u oblaku
  • slanje datoteka kupaca na pogrešnu adresu

Ovo je uobičajeno u malim i srednjim poduzećima gdje zaposlenici obavljaju više poslova.

Rani pokazatelji upozorenja

Crvene zastavice ponašanja

  • zaposlenik izvještava, “Kliknuo sam nešto čudno”
  • iznenadne e-poruke o poništenju lozinke koje nisu zatražili
  • e-pošte “poslane” od vas koje niste napisali

Tehničke crvene zastavice

  • antivirus isključen
  • nove ekstenzije preglednika instalirane bez dopuštenja
  • uređaj se zagrijava, usporava ili ruši
  • Upozorenja o prijavi s nepoznatih uređaja

Financijski znakovi upozorenja

  • dobavljači koji traže promjenu bankovnih podataka isključivo putem e-pošte
  • računi koji pristižu izvan uobičajenih cikličkih obrazaca

Primjeri prijetnji specifičnih za industriju

Maloprodaja / Ugostiteljstvo

  • Malware za POS terminale
  • zahtjevi za povrat novca od lažnih kupaca
  • Wi-Fi otmica

Usluge (savjetovanje, pravo, računovodstvo)

  • izvlačenje podataka putem phishinga
  • ciljana prijevara faktura
  • pretvaranje u partnere

Proizvodnja / Logistika

  • napadi na raspoloživost
  • narušavanje rasporeda/proizvodnje
  • ugroženi IoT uređaji

Kreativni / Freelance sektori

  • lažne ponude za posao sa zlonamjernim privitcima
  • ugroženi zajednički pogoni


Izradi svoju kartu rizika 


Slijedite ove korake:

  1. Navedite svojih 10 najvećih prednosti (ne 5).
  2. Mapirajte prijetnje svakoj imovini.
  3. Rezultat:

    • Vjerojatnost (1–5)
    • Utjecaj (1–5)
  4. Izračunaj jednostavnu Rezultat rizikaVjerojatnost × Utjecaj
  5. Sortiraj svoju listu od najvećeg do najmanjeg.
  6. Prepoznajte svoje Top 3 prioriteta za sljedećih 30 dana.

Jedinica 2 – Kako umjetna inteligencija može pomoći u zaštiti vašeg poslovanja

Gdje vas AI zapravo štiti

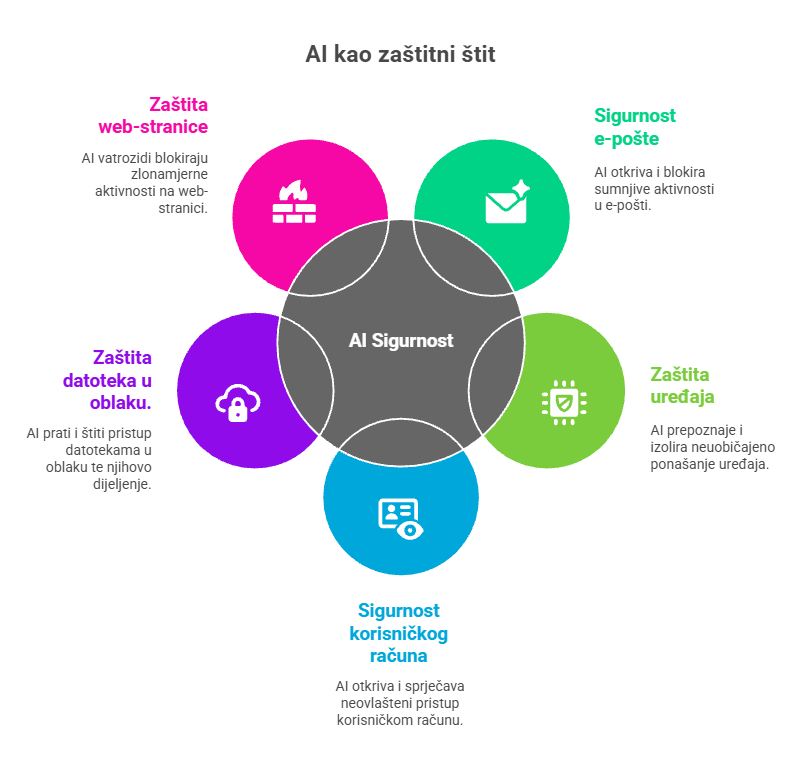
Sigurnost e-pošte (Najveći utjecaj)

AI detektira:

  • sumnjivo ponašanje pošiljatelja
  • neusklađene domene
  • manipulacija poveznicama
  • jezične anomalije (hitnost, prijetnje, emocionalni znakovi)

Davateljev AI blokira većinu napada prije nego što ih ikad vidite.

Zaštita uređaja (EDR/XDR)

AI identificira:

  • neobična vremena prijave
  • masovnu izmjenu datoteka
  • čudno ponašanje softvera
  • pokušaji onemogućavanja sigurnosnih alata

Praktičan primjer:
Napadaj pokušava enkriptirati datoteke → AI primjećuje brze izmjene datoteka → uređaj se automatski izolira.

Sigurnost računa

AI detektira:

  • nemoguće putovanje (Berlin prijava + 5 minuta kasnije Brazil)
  • pokušaji prijave s novih uređaja
  • sumnjive IP adrese
  • pokušaji eskalacije privilegija

Sigurnost datoteka u oblaku

AI vas upozorava ako:

  • netko preuzima ogromne količine datoteka
  • osjetljive mape se dijele javno
  • neviđeni uređaji pristupaju vašem pogonu

Zaštita web stranica i e-trgovine

AI-pokretani vatrozidi blokiraju:

  • botove koji automatski prikupljaju podatke s vaše web stranice.
  • pokušaji nasilnih prijava
  • sumnjivo ponašanje pri naplati

Praktični AI alati koje male i srednje tvrtke već posjeduju 


Primjeri uključuju:

  • Microsoft 365 Defender
  • Sigurnosni centar Google Workspace
  • Dropbox/OneDrive otkrivanje anomalija
  • Filtriranje prijevara na platformi za e-trgovinu
  • AI upozorenja za otkrivanje prijevara na bankovnoj razini
  • Praćenje probijanja upravitelja lozinki

Već možda plaćate za ove značajke, a da ih ne koristite.

Analiza AI phishinga 


Korak po korak:

  1. Kopiraj sumnjivu poruku
  2. Ukloni imena, e-pošte, potpise
  3. Umetnite u svoj AI pomoćnik
  4. Upotrijebite sljedeći siguran upit:

“Analizirajte tekst na pokazatelje phishinga. Nemojte otvarati nikakve poveznice. Utvrdite razinu rizika, crvene zastavice i najsigurniju akciju za malo i srednje poduzetništvo.”

Dodatak (opcionalno):

Usporedi AI analizu s:

  • tvoja crvena zastava tablica
  • tumačenje kolege

Zašto je ovo važno:
Različiti zaposlenici primjećuju različite detalje. AI pomaže izjednačiti uvjete.

Ograničenja umjetne inteligencije

  • AI ne može vidjeti unutar slika dokumenata osim ako nije omogućen OCR
  • AI ne može jamčiti da je poveznica sigurna
  • AI ponekad vjeruje porukama koje pišu ljudi
  • Deepfakeovi zahtijevaju ljudsku provjeru
  • AI pomoćnici mogu “halucinirati” sigurno zvučeća objašnjenja

Praktično pravilo:
AI vam pomaže u otkrivanju, ali konačnu odluku moraju donijeti ljudi.

Jedinica 3: Svakodnevna kibernetička higijena za SME timove

Dobre svakodnevne prakse kibernetičke sigurnosti za timove u malim i srednjim poduzećima 

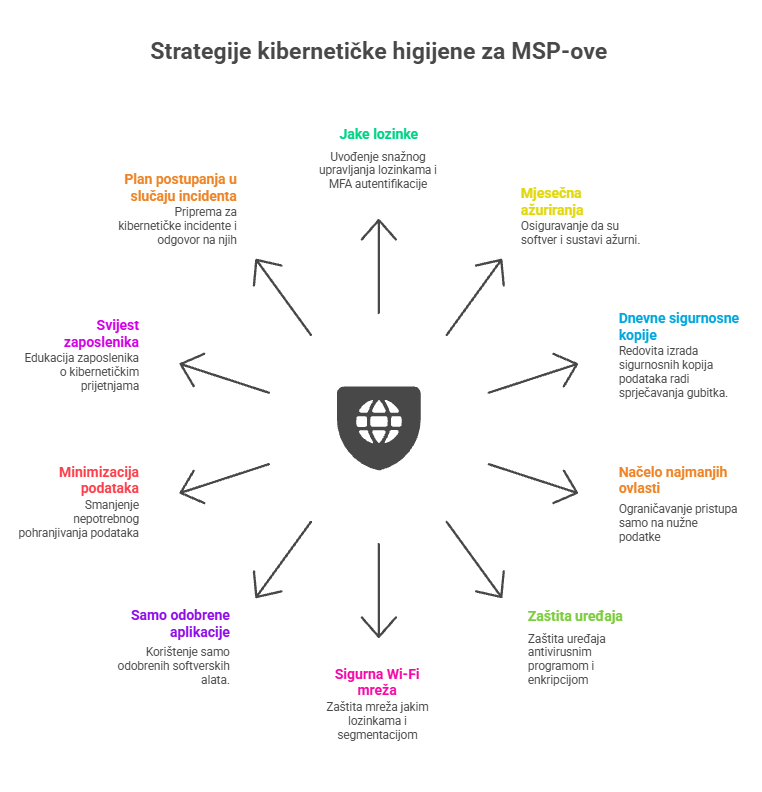
SME Cyber Higijena 10 

  • Koristite upravitelj lozinki
  • Generirajte jedinstvene lozinke za sve račune
  • Omogućite MFA na e-pošti prvo, zatim na financijskim računima
  • Uključi automatska ažuriranja
  • Ukloni nekorištene aplikacije
  • Koristite cloud sigurnosne kopije (OneDrive, Google Drive, Dropbox)
  • Testirajte restauraciju svaki kvartal
  • Financije ne trebaju pristup HR dosjeima
  • Marketingu nije potreban pristup računovodstvenim sustavima
  • Instaliraj antivirus/anti-malware
  • Uključi enkripciju diska (FileVault / BitLocker)
  • Promijeni zadanu lozinku usmjerivača
  • Odvojite “gost” mrežu od “osoblje” mreže
  • Zadržite jednostavan popis dopuštenih alata
  • Uklonite alate koje nitko ne koristi
  • Prestanite pohranjivati ​​nepotrebne osobne podatke
  • Arhiviraj ili izbriši stare podatke kupaca
  • Mjesečni podsjetnici od 5 minuta
  • “Snimite ovaj stol s crvenim zastavicama” vježba
  • Koga zvati
  • Što prvo učiniti
  • Kako snimiti radnje


Plan reagiranja na izvanredne situacije 

PRVIH 5 MINUTA NAJVIŠE SE RAČUNA.

Učinite to odmah:

  1. Odspojite uređaj s Wi-Fi-ja
  2. Nemoj se gasiti (sačuvaj dokaze)
  3. Obavijestiti upravu
  4. Promijeni relevantne zaporke
  5. Provjerite neobično ponašanje u cloud alatima
  6. Dokumentirajte što se dogodilo (vrijeme, radnja, na što ste kliknuli)

Odgovornosti specifične za ulogu

  • Odobri MFA
  • Odobri upravitelj lozinki
  • Upravljanje komunikacijom incidenta

Financijsko osoblje

  • Provjerite promjene bankovnih podataka putem telefona
  • Provjeri neobične fakture

Administrator / Voditelj ureda

  • Nadgledanje zajedničkih mapa pristigle pošte
  • Održavajte popis pristupa aplikacijama

Svo osoblje

  • Prijavi sumnjive poruke
  • Koristite upravitelj lozinki
  • Održavajte uređaje ažurnima

Jedinica 4: Dodatni resursi

ENISA – Alat za kibernetičku sigurnost malih i srednjih poduzeća

Jasne, praktične smjernice za mala poduzeća, uključujući pregled prijetnji, kontrolne popise i osnove odgovora na incidente.

https://www.enisa.europa.eu/topics/state-of-cybersecurity-in-the-eu/national-cybersecurity-strategies-0/national-cybersecurity

NIST Okvir za kibernetesku sigurnost (Pregled za početnike)

Jednostavan. https://www.wiz.io/academy/nist-cybersecurity-framework-csf

Nacionalni centar za kibernetičku sigurnost Ujedinjenog Kraljevstva – Vodič za mala poduzeća

Ne-tehnički, visoko praktični koraci koje MSP-ovi mogu odmah implementirati za lozinke, uređaje i zaštitu od krađe identiteta. https://www.ncsc.gov.uk/collection/small-business-guide

Google Workspace – Sigurnosni popis za mala poduzeća

Sigurnosne mjere za zaštitu informacija vašeg poslovanja.

 https://support.google.com/a/answer/9211704?hl=en

Popis spremnosti za kibernetičku sigurnost

Upute
Krpelj ✓ ako je praksa već na snazi. Dodajte kratke napomene ako je potrebno poduzeti radnju.

Kibernetička sigurnost - vježba

Na mjestu? (✓)

Bilješke

Snažne, jedinstvene lozinke za sve poslovne račune

☐


Omogućena višefaktorska provjera autentičnosti (MFA) na e-pošti i ključnim aplikacijama

☐


Uređaji i softver postavljeni na automatsko ažuriranje

☐


Dnevne sigurnosne kopije u oblaku ili lokalne sigurnosne kopije se izvode

☐


Antivirus/anti-malware instaliran na svim uređajima

☐


Zaštita od phishinga temeljena na umjetnoj inteligenciji aktivna (Google/Microsoft)

☐


Obavijesti za prijavu/sigurnost omogućene za sve korisničke račune osoblja

☐


Osoblje obučeno za prepoznavanje phishinga i socijalnog inženjeringa

☐


Osjetljivi podaci pohranjeni samo na odobrenim lokacijama

☐


Koraci za reagiranje na incidente poznati timu

☐


Financirano od strane Europske unije. Mišljenja i stavovi izraženi su isključivo autorovi/autora(a) i ne odražavaju nužno stavove Europske unije ili Izvršne agencije za obrazovanje i kulturu Europske unije (EACEA). Niti Europska unija niti EACEA ne mogu biti odgovorni za njih. [Broj projekta: 2024-1-AT01-KA220-VET-000245796]

Pomakni se na vrh