Modulo 7 - Sicurezza informatica per PMI

Introduzione:

La sicurezza informatica è diventata una responsabilità aziendale fondamentale per le PMI, non un'aggiunta tecnica. La maggior parte degli attacchi di oggi prende di mira le piccole organizzazioni perché si affidano pesantemente a e-mail, strumenti cloud, dispositivi mobili e reti di fornitori, e gli attaccanti sanno che questi ambienti sono più facili da violare. Questo modulo fornisce una guida molto pratica e semplice per proteggere la tua attività con gli strumenti che già possiedi. Attraverso scenari reali di PMI, framework semplici e azioni passo-passo, imparerai come identificare le minacce in anticipo, utilizzare efficacemente le protezioni supportate dall'IA e costruire abitudini di sicurezza quotidiane che riducono significativamente il rischio.

L'attenzione è su ciò che puoi implementare questo mese, anche senza personale IT interno.

Risultati di apprendimento

Completando il Modulo 7: Sicurezza informatica per le PMI, sarai in grado di:

  • Descrivere i principali rischi di sicurezza informatica che le PMI devono affrontare e come avvengono comunemente gli attacchi.
  • Riconoscere i primi segnali di phishing, frode e compromissione dell'account.
  • Utilizzare strumenti assistiti dall'IA (filtri anti-phishing, avvisi di anomalie, protezione degli endpoint) per rafforzare la sicurezza.
  • Applicare un insieme pratico di azioni di igiene informatica che proteggano dispositivi, account e dati.
  • Sviluppare un piano di risposta agli incidenti semplice e attuabile per la tua organizzazione.

Unità in questo Modulo

Unità 1: Comprendere i rischi della cybersicurezza per le PMI
Unità 2: Come l'IA può aiutare a proteggere la tua attività
Unità 3: Igiene informatica quotidiana per team di PMI
Unità 4: Risorse aggiuntive e valutazione

Unità 1 – Comprendere i rischi di cybersecurity per le PMI

Perché le PMI sono prese di mira 

Gli aggressori preferiscono le PMI perché offrono:

  • Alto valore, bassa barriera
  • Account cloud con dati di pagamento
  • Accesso a partner più grandi tramite portali fornitori
  • Scarsa igiene delle password
  • Personale oberato che fa più cose contemporaneamente

Scenario reale PMI:
Uno studio contabile di 10 persone viene preso di mira tramite un'email di DocuSign falsa perché gli aggressori sanno che gestisce tanti dati, molti dei quali sensibili. Un dipendente clicca → il suo account email viene dirottato → gli aggressori inviano fatture fraudolente ai clienti.

Intuizione chiave:
Gli aggressori non tirano a indovinare. Ricercano il tuo sito web, i profili LinkedIn, gli orari di apertura e le relazioni con i clienti, quindi progettano attacchi basati sulle operazioni aziendali reali.

Cosa devono proteggere le PMI

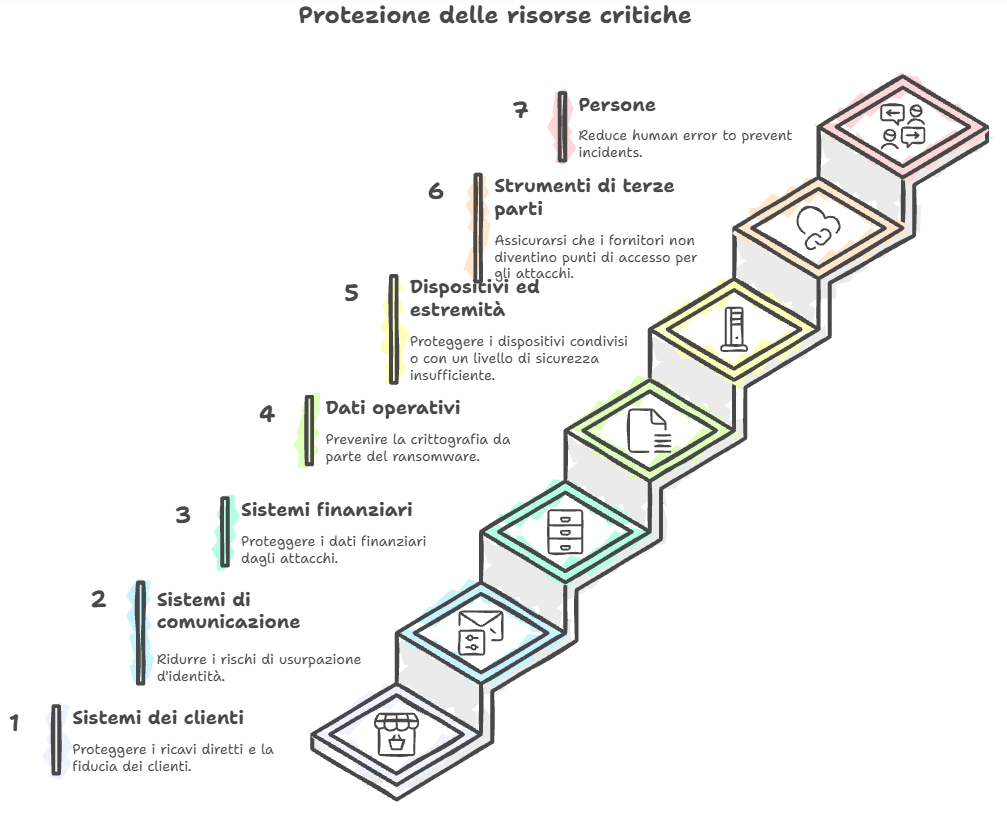
Le tue risorse critiche rientrano in sette categorie pratiche:

  • Sito web
  • Sistema di prenotazione
  • Negozio di e-commerce
  • CRM - Perché è importante: entrate dirette + fiducia del cliente.
  • Account email (la tua più grande finestra d'attacco)
  • WhatsApp Business, Teams, Slack
  • Perché è importante: rischio di impersonificazione.
  • Strumenti per paghe e contabilità
  • Accesso all'online banking
  • Portali fornitori Perché è importante: gli aggressori prendono di mira prima il personale finanziario.
  • Fogli di calcolo
  • Documenti di ordini
  • Cartelle di progetto
  • Progetti, contratti, proposte - Perché è importante: questo è ciò che il ransomware cripta.
  • Portatili
  • Telefoni cellulari
  • Tablets
  • Terminali POS Perché è importante: i dispositivi sono spesso condivisi o poco sicuri.
  • Processori di pagamento
  • Piattaforme SaaS
  • Strumenti di prenotazione
  • Social media Perché è importante: fornitori compromessi diventano porte d'accesso per attacchi.
  • Personale
  • Appaltatori
  • Professionisti autonomi
    Perché è importante: la maggior parte degli incidenti inizia con un errore umano, non con malware.
 

I 6 tipi di attacchi mirati alle PMI 

Bandiere rosse:

  • dominio del mittente errato di un carattere
  • Saluti vaghi (“Gentile utente”)
  • scadenze urgenti
  • minacce (“l'account verrà chiuso oggi”)

Esempio pratico:
Un dipendente riceve un'e-mail che sembra provenire da Microsoft 365, in cui gli viene comunicato che lo spazio di archiviazione della sua casella di posta è pieno. Cliccando sul link si apre una pagina di accesso fasulla. Le credenziali vengono rubate all'istante.

Un malintenzionato ottiene l'accesso a una casella di posta elettronica e si spaccia per un membro del vostro personale.

Ruoli ad alto rischio:

  • Amministratore delegato
  • Finanza / contabilità fornitori
  • Risorse Umane
  • Responsabili dell'ufficio

Esempio reale:
L'aggressore rimane inosservato nella casella di posta aziendale per due settimane → studia i modelli di fatturazione → invia un aggiornamento fraudolento dei dati bancari → la finanza paga una fattura da 14.000 € all'account sbagliato.

Gli aggressori crittografano i tuoi file e richiedono un riscatto.

Come entra nelle PMI:

  • allegati dannosi
  • software obsoleto
  • strumenti di accesso remoto
  • router Wi-Fi obsoleti o deboli

Impatto:
Anche 48 ore di inattività possono danneggiare permanentemente una PMI.

Gli aggressori utilizzano password rubate per accedere agli account.

Dove prendono le password:

  • siti precedentemente violati
  • riutilizzo delle password
  • password condivise
  • fogli di calcolo con credenziali memorizzate

Consiglio pratico:
Se usi la stessa password per la tua email e un sito di shopping → i malintenzionati ce l'hanno già.

Gli aggressori prendono di mira i tuoi partner per raggiungerti.

Esempi:

  • appaltatore di marketing compromesso
  • fornitore che utilizza password deboli
  • app non sicura connessa tramite API

Implicazione

La tua sicurezza è forte solo quanto le persone con cui lavori.

Non malevolo, ma dannoso.

Esempi:

  • inoltrare informazioni sensibili all'email personale
  • memorizzare dati in applicazioni cloud non approvate
  • invio di file clienti all'indirizzo errato

Questo è comune nelle PMI dove il personale ricopre molti ruoli.

Indicatori di preallarme

Segnali comportamentali di allarme

  • dipendente riferisce, “Ho cliccato su qualcosa di strano”
  • email di reimpostazione password improvvise non richieste
  • email “inviate” da te che non hai scritto

Red Flag Tecnici

  • antivirus disattivato
  • nuove estensioni del browser installate senza permesso
  • il dispositivo si surriscalda, rallenta o si blocca
  • avvisi di accesso da dispositivi sconosciuti

Segnali di allarme finanziari

  • fornitori che richiedono modifiche bancarie solo via email
  • fatture in arrivo al di fuori dei normali cicli prestabiliti

Esempi di minacce specifici per settore

Commercio al dettaglio / Ospitalità

  • Malware per terminali POS
  • richieste di rimborso clienti false
  • Hijacking del Wi-Fi

Servizi (consulenza, legale, contabilità)

  • esfiltrazione dati tramite phishing
  • Frode su fattura mirata
  • impersonificazione di partner

Produzione / Logistica

  • attacchi di indisponibilità
  • interruzione della programmazione/produzione
  • dispositivi IoT compromessi

Settori creativi / Freelance

  • false offerte di lavoro con allegati dannosi
  • unità condivise compromesse


Crea la tua mappa del rischio 


Segui questi passaggi:

  1. Elenca le tue risorse 10 preferite (non 5).
  2. Mappare le minacce per ciascuna risorsa.
  3. Punteggio:

    • Probabilità (1–5)
    • Impatto (1–5)
  4. Calcola un semplice Punteggio di rischioProbabilità × Impatto
  5. Ordina il tuo elenco dal più alto al più basso.
  6. Identifica le tue Principali 3 priorità per i prossimi 30 giorni.

Unità 2 – Come l'IA può aiutare a proteggere la tua attività

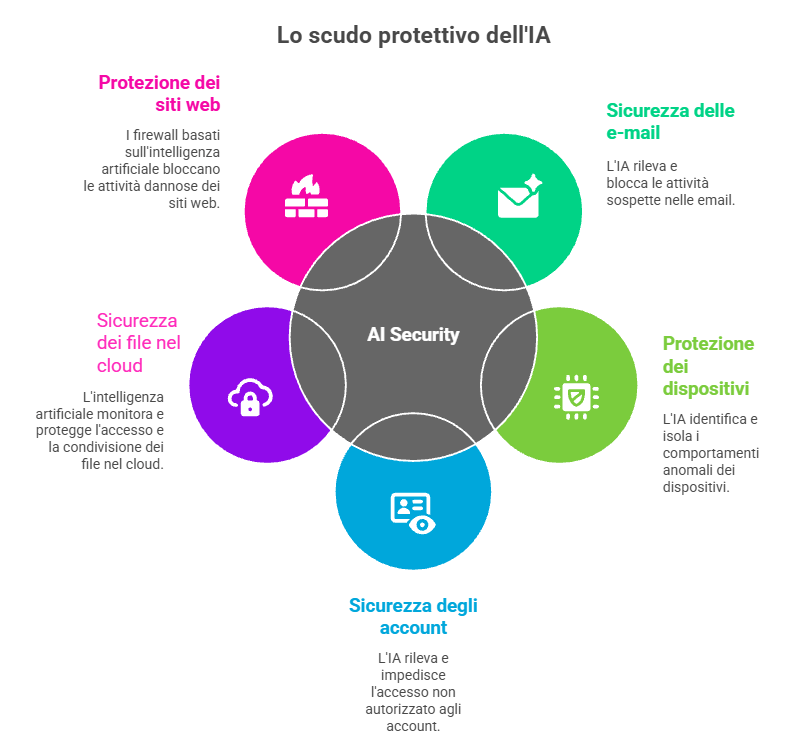
Dove l'IA ti protegge davvero

Sicurezza e-mail (Maggiore impatto)

L'IA rileva:

  • comportamento sospetto del mittente
  • domini non corrispondenti
  • manipolazione di link
  • anomalie linguistiche (urgenza, minacce, segnali emotivi)

Il provider di posta elettronica blocca la maggior parte degli attacchi prima che tu li veda.

Protezione Dispositivi (EDR/XDR)

L'IA identifica:

  • orari di accesso insoliti
  • modifiche di massa ai file
  • comportamento strano del software
  • tentativi di disabilitare gli strumenti di sicurezza

Esempio pratico:
Un aggressore prova a crittografare i file → L'IA nota modifiche rapide ai file → il dispositivo viene isolato automaticamente.

Sicurezza dell'account

L'IA rileva:

  • viaggio impossibile (login a Berlino + 5 minuti dopo Brasile)
  • tentativi di accesso da nuovi dispositivi
  • indirizzi IP sospetti
  • tentativi di escalation dei privilegi

Sicurezza dei File Cloud

L'IA ti avvisa se:

  • qualcuno scarica volumi enormi di file
  • Le cartelle sensibili sono condivise pubblicamente
  • dispositivi precedentemente non visti accedono al tuo drive

Protezione Siti Web e E-Commerce

Firewall basati sull'IA bloccano:

  • bot che fanno scraping del tuo sito
  • tentativi di accesso brute-force
  • comportamento sospetto al momento del checkout

Strumenti AI Pratici che le PMI Possiedono Già 


Esempi includono:

  • Microsoft 365 Defender
  • Centro sicurezza di Google Workspace
  • Rilevamento anomalie Dropbox/OneDrive
  • Filtri anti-frode per piattaforme di e-commerce
  • Avvisi di rilevamento frodi basati sull'IA di livello bancario
  • Monitoraggio delle violazioni dei password manager

Potresti già pagare per queste funzionalità senza usarle.

Analisi Phishing AI 


Passo dopo passo:

  1. Copia un messaggio sospetto
  2. Rimuovi nomi, e-mail, firme
  3. Incolla nel tuo assistente AI
  4. Usa il seguente prompt sicuro:

“Analizza il testo alla ricerca di indicatori di phishing. Non aprire alcun link. Identifica il livello di rischio, le bandiere rosse e l'azione più sicura per una PMI.”

Aggiunta (facoltativa):

Confronta l'analisi dell'IA con:

  • la tua tabella delle bandierine rosse
  • l'interpretazione di un collega

Perché questo è importante:
Personale diverso nota dettagli diversi. L'IA aiuta a livellare il campo.

Limitazioni dell'IA

  • L'IA non può vedere all'interno delle immagini dei documenti a meno che l'OCR non sia abilitato
  • L'IA non può garantire che un link sia sicuro
  • L'IA a volte si fida dei messaggi scritti dagli umani
  • I deepfake richiedono la verifica umana
  • Gli assistenti IA possono “allucinare” spiegazioni dall'apparenza sicura

Regola pratica:
L'IA ti aiuta a rilevare, ma gli esseri umani devono prendere la decisione finale.

Unità 3: Igiene informatica quotidiana per team di PMI

Igiene informatica quotidiana per i team PMI 

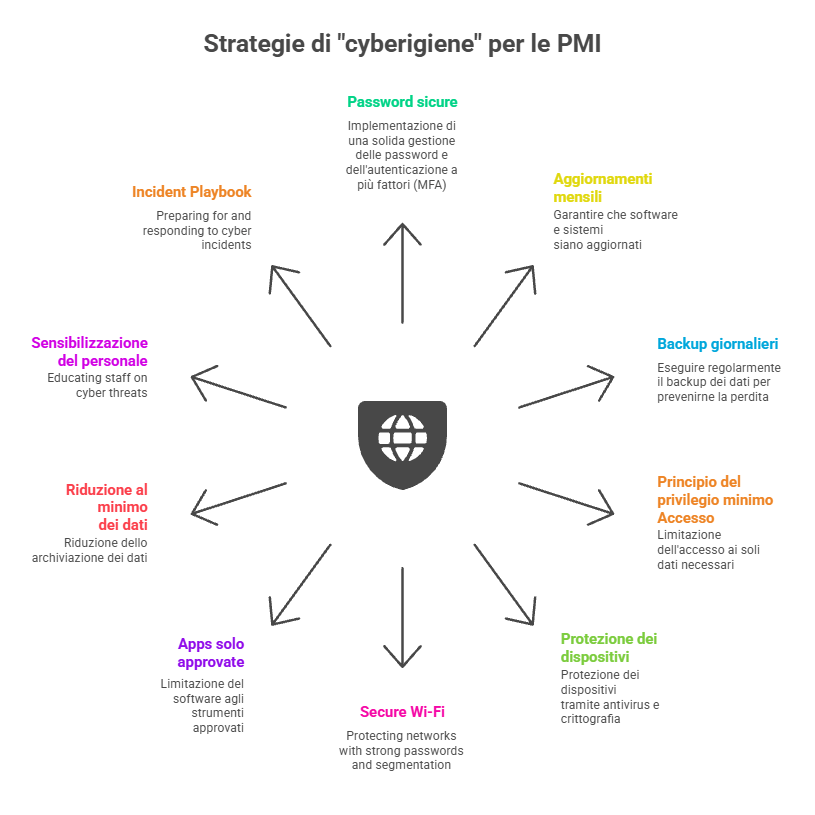
Le 10 regole di igiene informatica per le PMI 

  • Utilizza un gestore di password
  • Genera password uniche per tutti gli account
  • Abilita MFA sull'email per prima cosa, poi sugli account finanziari
  • Attiva aggiornamenti automatici
  • Rimuovi app inutilizzate
  • Utilizzare backup cloud (OneDrive, Google Drive, Dropbox)
  • Ripristino di prova ogni trimestre
  • La finanza non ha bisogno di accedere ai file delle risorse umane
  • Il marketing non ha bisogno di accedere ai sistemi contabili
  • Installa antivirus/anti-malware
  • Attiva la crittografia del disco (FileVault / BitLocker)
  • Cambia password del router predefinita
  • Separa la rete “ospiti” dalla rete “personale”
  • Mantieni un semplice elenco di strumenti consentiti
  • Rimuovi gli strumenti che nessuno usa
  • Smetti di archiviare dati personali non necessari
  • Archivia o elimina vecchie informazioni sui clienti
  • Promemoria mensili di 5 minuti
  • Esercizio “Fai uno screenshot di questa tabella degli indicatori di rischio”
  • Chi chiamare
  • Cosa fare prima
  • Come registrare azioni


Piano di Risposta agli Incidenti 

I primi 5 minuti contano di più.

Fallo immediatamente:

  1. Scollega il dispositivo dal Wi-Fi
  2. Non spegnere (conserva le prove)
  3. Informa il responsabile
  4. Cambia le password pertinenti
  5. Controlla comportamenti insoliti negli strumenti cloud
  6. Documenta cosa è successo (ora, azione, cosa hai cliccato)

Responsabilità specifiche per ruolo

  • Approva MFA
  • Approva l'amministratore delle password
  • Gestisci la comunicazione degli incidenti

Personale Finanziario

  • Verifica le modifiche ai dati bancari telefonicamente
  • Controlla fatture insolite

Amministratore / Responsabile Ufficio

  • Monitora caselle di posta condivise
  • Mantieni l'elenco di accesso dell'app

Tutto il personale

  • Segnala messaggi sospetti
  • Usa un gestore di password
  • Mantieni i dispositivi aggiornati

Unità 4: Risorse aggiuntive

ENISA – Toolkit per la Cybersecurity delle PMI

Guide chiare e pratiche per piccole imprese, che includono panoramiche delle minacce, checklist e informazioni di base sulla risposta agli incidenti.

https://www.enisa.europa.eu/topics/state-of-cybersecurity-in-the-eu/national-cybersecurity-strategies-0/national-cybersecurity

Framework di Cybersecurity NIST (Panoramica per principianti)

Un modo semplice e strutturato per le PMI per comprendere e migliorare la propria posizione di sicurezza utilizzando categorie riconosciute a livello globale. https://www.wiz.io/academy/nist-cybersecurity-framework-csf

Centro Nazionale per la Sicurezza Informatica del Regno Unito – Guida per le Piccole Imprese

Passaggi pratici e non tecnici che le PMI possono implementare immediatamente per password, dispositivi e protezione dal phishing. https://www.ncsc.gov.uk/collection/small-business-guide

Google Workspace – Checklist di sicurezza per le piccole imprese

Misure di sicurezza per aiutare a proteggere le informazioni aziendali.

 https://support.google.com/a/answer/9211704?hl=en

Checklist di prontezza alla cybersecurity

Istruzioni:
Spunta ✓ se la pratica è già in atto. Aggiungi brevi note se è richiesta un'azione.

Pratica di cybersicurezza

In atto? (✓)

Note

Password forti e uniche per tutti gli account aziendali

☐


Autenticazione a più fattori (MFA) abilitata su email e app chiave

☐


Dispositivi e software impostati per l'aggiornamento automatico

☐


Backup cloud o locali in esecuzione

☐


Antivirus/anti-malware installato su tutti i dispositivi

☐


Protezione phishing basata su AI attiva (Google/Microsoft)

☐


Avvisi di accesso/sicurezza attivati per tutti gli account del personale

☐


Staff addestrato a identificare phishing e social engineering

☐


Dati sensibili archiviati solo in posizioni approvate

☐


Procedura di risposta agli incidenti noti al team

☐


Finanziato dall'Unione europea. Le opinioni espresse sono tuttavia quelle dell'autore (degli autori) e non riflettono necessariamente quelle dell'Unione europea o dell'Agenzia esecutiva europea per l'istruzione e la cultura (EACEA). Né l'Unione europea né l'EACEA possono essere ritenute responsabili per esse. [Numero di progetto: 2024-1-AT01-KA220-VET-000245796]

Torna in alto