Módulo 7 - Ciberseguridad para PYMES

Introducción:

La ciberseguridad se ha convertido en una responsabilidad empresarial central para las PYMES, no en un complemento técnico. La mayoría de los ataques de hoy en día se dirigen a organizaciones pequeñas porque dependen en gran medida del correo electrónico, las herramientas en la nube, los dispositivos móviles y las redes de proveedores, y los atacantes saben que estos entornos son más fáciles de violar. Este módulo ofrece una guía muy práctica y en lenguaje claro para proteger su negocio con las herramientas que ya tiene. A través de escenarios reales de PYMES, marcos sencillos y acciones paso a paso, aprenderá a identificar amenazas a tiempo, a utilizar protecciones compatibles con IA de manera efectiva y a crear hábitos de seguridad cotidianos que reduzcan significativamente el riesgo.

El enfoque está en lo que puedes implementar este mes, incluso sin personal de TI interno.

Resultados de aprendizaje

Al completar el Módulo 7: Ciberseguridad para PYMES, usted podrá:

  • Describe los principales riesgos de ciberseguridad a los que se enfrentan las pymes y cómo suelen producirse los ataques.
  • Reconocer las señales de advertencia tempranas de phishing, fraude y compromiso de cuenta.
  • Utilizar herramientas asistidas por IA (filtros de phishing, alertas de anomalías, protección de puntos finales) para fortalecer la seguridad.
  • Aplicar un conjunto de medidas prácticas de higiene cibernética que protejan los dispositivos, las cuentas y los datos.
  • Elaborar un plan de respuesta ante incidentes sencillo y viable para tu organización.

Unidades en este Módulo

Unidad 1: Comprendiendo los Riesgos de Ciberseguridad para PyMEs
Unidad 2: Cómo puede la IA ayudarte a proteger tu empresa
Unidad 3: Hábitos de ciberseguridad cotidianos para los equipos de las pymes
Unidad 4: Recursos adicionales y evaluación

Unidad 1: Comprensión de los riesgos de ciberseguridad para las pymes

Por qué las PYMES son el objetivo 

Los atacantes prefieren las pymes porque estas ofrecen:

  • Alto valor, baja barrera
  • Cuentas en la nube con datos de pago
  • Acceso a socios más importantes a través de portales de proveedores
  • Malas prácticas en materia de contraseñas
  • Personal sobrecargado que realiza varias tareas a la vez

Situación real de una pyme:
Un despacho de contabilidad de 10 personas es objeto de un ataque mediante un correo electrónico falso de DocuSign, ya que los atacantes saben que es un lugar muy ajetreado y que maneja datos confidenciales. Un empleado hace clic → su cuenta de correo electrónico es secuestrada → los atacantes envían facturas fraudulentas a los clientes.

Idea clave:
Los atacantes no se limitan a hacer conjeturas. Investigan tu página web, tus perfiles de LinkedIn, los horarios de apertura y las relaciones con los clientes; después, diseñan ataques basados en las operaciones reales de la empresa.

Lo que las pymes deben proteger

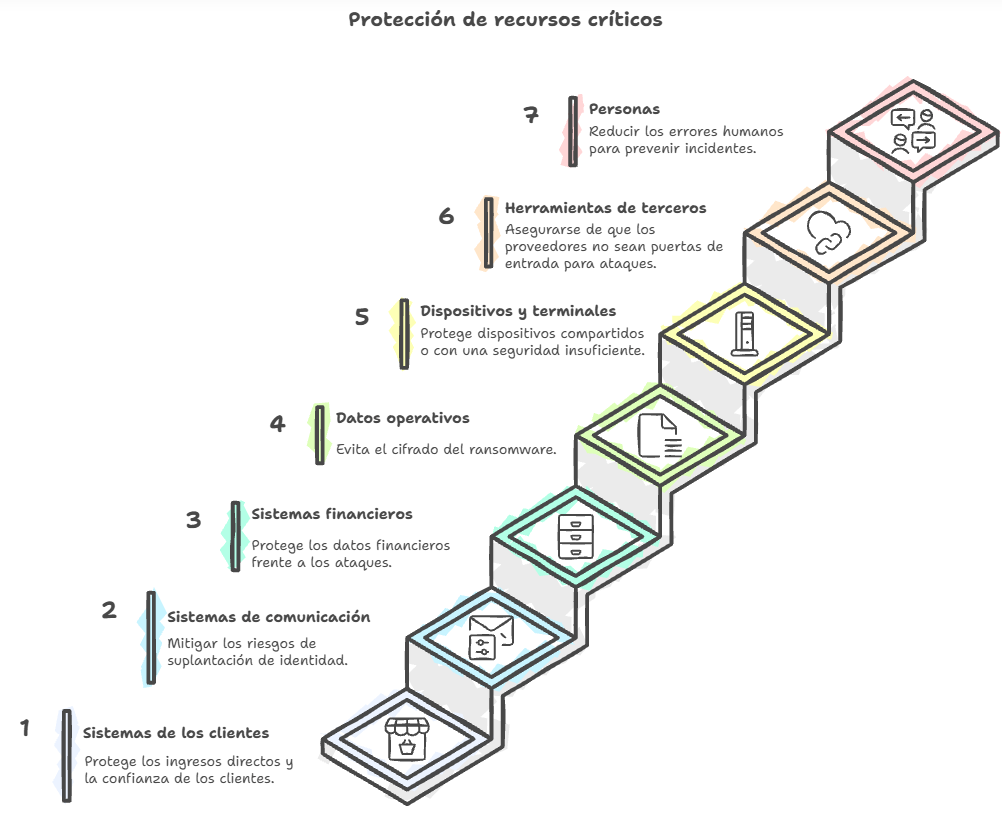
Tus activos críticos caen en siete categorías prácticas:

  • Sitio web
  • Sistema de reservas
  • Tienda de comercio electrónico
  • CRM Por qué importa: ingresos directos + confianza del cliente.
  • Cuentas de correo electrónico (tu mayor superficie de ataque)
  • WhatsApp Business, Teams, Slack
  • Por qué es importante: el riesgo de suplantación de identidad.
  • Herramientas de nómina y contabilidad
  • Acceso a la banca en línea
  • Portales de proveedores Por qué importa: los atacantes se dirigen primero al personal financiero.
  • Hojas de cálculo
  • Ordenar archivos
  • Carpetas del proyecto
  • Diseños, contratos, propuestas - Por qué importa: esto es lo que el ransomware cifra.
  • Portátiles
  • Teléfonos móviles
  • Tabletas
  • Terminales de punto de venta Por qué importa: los dispositivos a menudo se comparten o están mal protegidos.
  • Procesadores de pago
  • Plataformas SaaS
  • Herramientas de reserva
  • Redes sociales Por qué importa: los proveedores comprometidos se convierten en puertas de entrada para ataques.
  • Personal
  • Contratistas
  • Autónomos
    Por qué importa: la mayoría de los incidentes comienzan con un error humano, no con malware.
 

Los 6 tipos de ataques dirigidos a PYMES 

Señales de alerta

  • el dominio del remitente tiene un carácter de diferencia
  • saludos vagos (“Estimado usuario”)
  • fechas límite urgentes
  • amenazas (“la cuenta se cerrará hoy”)

Ejemplo práctico:
Un miembro del personal recibe un correo electrónico que se hace pasar por Microsoft 365 diciéndoles que el almacenamiento de su buzón está lleno. Al hacer clic en el enlace se abre una página de inicio de sesión falsa. Las credenciales son robadas al instante.

Un atacante obtiene acceso a un buzón e impersona a tu personal.

Roles de alto riesgo:

  • Director ejecutivo
  • Finanzas / cuentas por pagar
  • RRHH
  • Gerentes de oficina

Ejemplo real:
El atacante se sienta sin ser detectado en el buzón de la empresa durante dos semanas → estudia patrones de facturas → envía una actualización fraudulenta de detalles bancarios → finanzas paga una factura de 14.000 € a la cuenta equivocada.

Los atacantes cifran tus archivos y exigen un pago.

Cómo ingresan las PYMES

  • archivos adjuntos maliciosos
  • software obsoleto
  • herramientas de acceso remoto
  • routers Wi-Fi débiles o antiguos

Impacto
Incluso 48 horas de inactividad pueden dañar permanentemente a una PYME.

Los atacantes usan contraseñas robadas para acceder a las cuentas.

De dónde obtienen las contraseñas:

  • sitios previamente vulnerados
  • reutilización de contraseñas
  • contraseñas compartidas
  • hojas de cálculo con credenciales almacenadas

Consejo práctico:
Si usas la misma contraseña para tu correo electrónico y un sitio de compras → los atacantes ya la tienen.

Los atacantes se centran en tus socios para llegar hasta ti.

Ejemplos:

  • contratista de marketing comprometido
  • proveedor que utiliza contraseñas poco seguras
  • Aplicación insegura conectada a través de una API

Consecuencia:

Tu seguridad depende en gran medida de las personas con las que trabajas.

No es malicioso, pero sí perjudicial.

Ejemplos:

  • reenviar información confidencial a un correo electrónico personal
  • almacenar datos en aplicaciones en la nube no autorizadas
  • enviar los expedientes de los clientes a una dirección equivocada

Esto es habitual en las pymes, donde los empleados desempeñan múltiples funciones.

Indicadores de alerta temprana

Señales de alerta en el comportamiento

  • un empleado informa: “Hice clic en algo raro”
  • correos electrónicos de restablecimiento de contraseña repentinos que no solicitaron
  • correos electrónicos “enviados” por ti que tú no escribiste

Señales de alerta técnicas

  • antivirus desactivado
  • nuevas extensiones de navegador instaladas sin permiso
  • el dispositivo se calienta, se ralentiza o se cuelga
  • alertas de inicio de sesión desde dispositivos desconocidos

Señales de alerta financiera

  • proveedores que solicitan cambios bancarios únicamente por correo electrónico
  • facturas que llegan fuera de los patrones normales del ciclo

Ejemplos de amenazas específicas de cada sector

Comercio minorista / Hostelería

  • Malware en terminales de punto de venta
  • solicitudes falsas de reembolso de clientes
  • Secuestro de redes Wi-Fi

Servicios (consultoría, derecho, contabilidad)

  • filtración de datos mediante phishing
  • fraude selectivo en la facturación
  • suplantación de identidad de los socios

Fabricación / Logística

  • ataques de denegación de servicio
  • interrupción de la programación/producción
  • dispositivos IoT comprometidos

Sectores creativos / autónomos

  • ofertas de empleo falsas con archivos adjuntos maliciosos
  • unidades compartidas comprometidas


Crea tu Mapa de Riesgos 


Sigue estos pasos:

  1. Enumera tus principales 10 activos (no 5).
  2. Mapear amenazas a cada activo.
  3. Puntuación:

    • Probabilidad (1–5)
    • Impacto (1–5)
  4. Calcular un simple Puntuación de riesgo: Probabilidad × Impacto
  5. Ordena tu lista de mayor a menor.
  6. Identifica tu Las 3 principales prioridades para los próximos 30 días.

Unidad 2 – Cómo la IA puede ayudar a proteger tu negocio

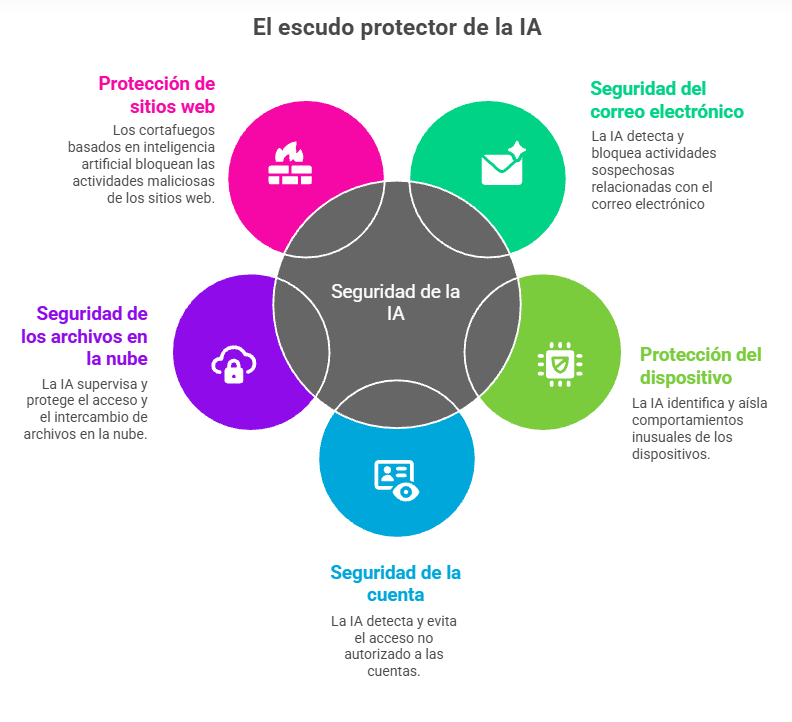
Donde la IA Realmente Te Protege

Seguridad de correo electrónico (Mayor impacto)

IA detecta:

  • comportamiento sospechoso del remitente
  • dominios no coincidentes
  • manipulación de enlaces
  • anomalías del lenguaje (urgencia, amenazas, señales emocionales)

La inteligencia artificial de tu proveedor de correo electrónico bloquea la mayoría de los ataques antes incluso de que te des cuenta.

Protección de Dispositivos (EDR/XDR)

La IA identifica:

  • horas de inicio de sesión inusuales
  • cambios masivos de archivos
  • comportamiento extraño del software
  • intentos de desactivar las herramientas de seguridad

Ejemplo práctico:
Un atacante intenta cifrar archivos → La IA detecta modificaciones rápidas de archivos → el dispositivo se aísla automáticamente.

Seguridad de la cuenta

IA detecta:

  • viaje imposible (inicio de sesión en Berlín + 5 minutos después en Brasil)
  • intentos de inicio de sesión desde nuevos dispositivos
  • direcciones IP sospechosas
  • intentos de escalada de privilegios

Seguridad de los archivos en la nube

La IA te alerta si:

  • alguien descarga grandes cantidades de archivos
  • las carpetas sensibles se comparten públicamente
  • dispositivos previamente desconocidos acceden a tu unidad

Protección de sitios web y comercio electrónico

Los cortafuegos basados en IA bloquean:

  • robots rastreando su sitio
  • intentos de fuerza bruta de inicio de sesión
  • comportamiento de pago sospechoso

Herramientas Prácticas de IA que las PYMES Ya Tienen 


Ejemplos incluyen:

  • Microsoft 365 Defender
  • Centro de seguridad de Google Workspace
  • Detección de anomalías en Dropbox/OneDrive
  • Filtros de fraude en plataformas de comercio electrónico
  • Alertas de detección de fraude con IA a nivel bancario
  • Monitoreo de violaciones de gestor de contraseñas

Es posible que ya estés pagando por estas funciones sin utilizarlas.

Análisis de Phishing con IA 


Paso a paso:

  1. Copiar un mensaje sospechoso
  2. Eliminar nombres, correos electrónicos, firmas
  3. Pega en tu asistente de IA
  4. Usa el siguiente aviso seguro:

“Analiza el texto en busca de indicadores de phishing. No abras ningún enlace. Identifica el nivel de riesgo, las señales de alerta y la acción más segura para una PYME.”

Complemento (opcional):

Compara el análisis de IA con:

  • tu tabla de señales de alerta
  • la interpretación de un colega

Por qué esto importa:
Diferentes empleados notan diferentes detalles. La IA ayuda a nivelar el campo de juego.

Limitaciones de la IA

  • La IA no puede ver el interior de las imágenes de documentos a menos que OCR esté habilitado
  • La IA no puede garantizar que un enlace sea seguro
  • La IA a veces confía en mensajes escritos por humanos
  • Los deepfakes requieren verificación humana
  • Los asistentes de IA pueden “alucinar” explicaciones que suenan seguras.

Regla práctica:
La IA te ayuda a detectar, pero los humanos deben tomar la decisión final.

Unidad 3: Hábitos de ciberseguridad cotidianos para los equipos de las pymes

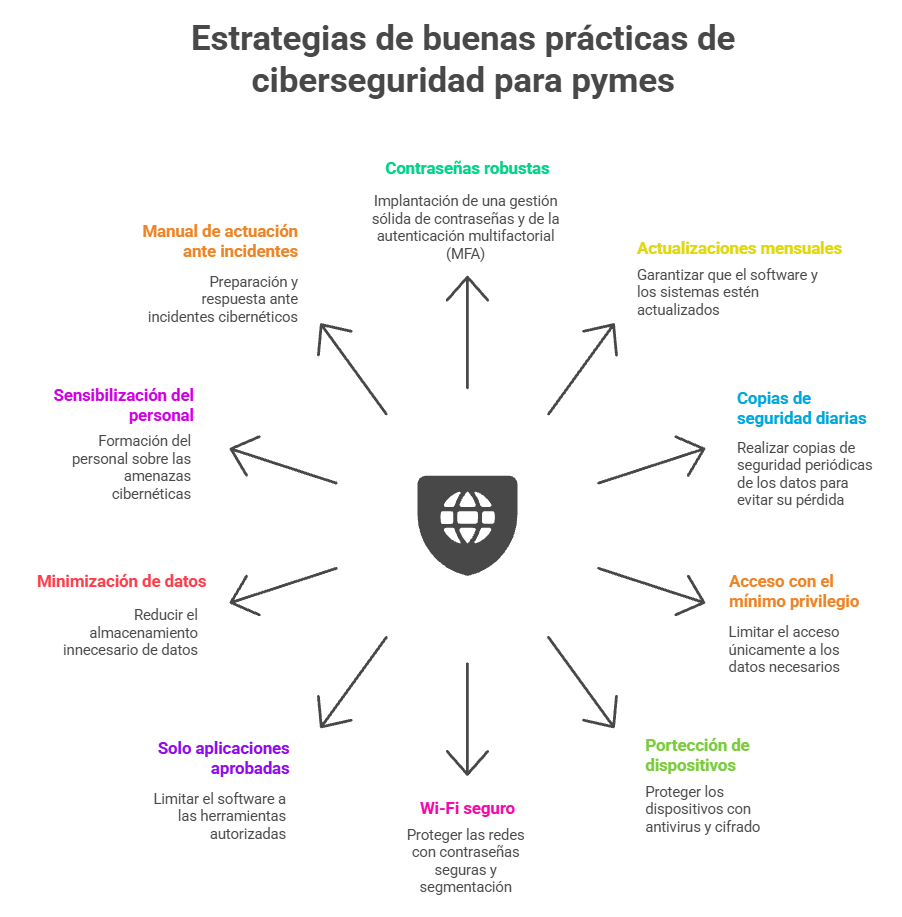
Higiene cibernética diaria para equipos de PYMES 

Higiene Cibernética para PYMES 10 

  • Usa un gestor de contraseñas
  • Generar contraseñas únicas para todas las cuentas
  • Habilita la MFA en el correo electrónico primero, luego en las cuentas financieras
  • Activar actualizaciones automáticas
  • Eliminar aplicaciones no utilizadas
  • Usar copias de seguridad en la nube (OneDrive, Google Drive, Dropbox)
  • Restaurar la prueba cada trimestre
  • Finanzas no necesita acceso a los archivos de RR. HH.
  • Marketing no necesita acceso a los sistemas contables
  • Instalar antivirus/antimalware
  • Activar cifrado de disco (FileVault / BitLocker)
  • Cambiar la contraseña del router por defecto
  • Separar la red de “invitados” de la red de “personal”
  • Mantener una lista simple de herramientas permitidas
  • Elimina las herramientas que nadie usa
  • Deja de almacenar datos personales innecesarios
  • Archivar o eliminar información antigua de clientes
  • Recordatorios mensuales de 5 minutos
  • “Haz una captura de pantalla de esta tabla de señales de alerta” ejercicio
  • A quién llamar
  • ¿Qué hacer primero?
  • Cómo grabar acciones


Plan de Respuesta a Incidentes 

LOS PRIMEROS 5 MINUTOS SON LOS MÁS IMPORTANTES.

Haz esto inmediatamente:

  1. Desconectar el dispositivo de la red Wi-Fi
  2. No apagues (conserva evidencia)
  3. Informar al gerente
  4. Cambia las contraseñas relevantes
  5. Verificar comportamientos inusuales en herramientas de la nube.
  6. Describe lo que ocurrió (hora, acción, en qué pulsaste)

Responsabilidades específicas del puesto

  • Aprobar la autenticación de dos factores (MFA)
  • Aprobar gestor de contraseñas
  • Dirigir la comunicación de incidentes

Personal de Finanzas

  • Verificar los cambios en los datos bancarios por teléfono
  • Verificar facturas inusuales

Administrador / Responsable de oficina

  • Monitorizar bandejas de entrada compartidas
  • Mantener lista de acceso de aplicaciones

Todo el personal

  • Reportar mensajes sospechosos
  • Usar gestor de contraseñas
  • Mantén los dispositivos actualizados

Unidad 4: Recursos Adicionales

ENISA – Kit de Ciberseguridad para PYMES

Guías claras y prácticas para pequeñas empresas, incluyendo resúmenes de amenazas, listas de verificación y conceptos básicos de respuesta a incidentes.

https://www.enisa.europa.eu/topics/state-of-cybersecurity-in-the-eu/national-cybersecurity-strategies-0/national-cybersecurity

Marco de Ciberseguridad del NIST (Descripción general para principiantes)

Una forma simple y estructurada para que las PYMES comprendan y mejoren su postura de seguridad utilizando categorías reconocidas a nivel mundial. https://www.wiz.io/academy/nist-cybersecurity-framework-csf

Centro Nacional de Ciberseguridad del Reino Unido – Guía para pequeñas empresas

Medidas sencillas y muy prácticas que las pymes pueden aplicar de inmediato en materia de contraseñas, dispositivos y protección contra el phishing. https://www.ncsc.gov.uk/collection/small-business-guide

Google Workspace – Lista de verificación de seguridad para pequeñas empresas

Medidas de seguridad para ayudar a proteger la información de su negocio.

 https://support.google.com/a/answer/9211704?hl=en

Lista de verificación de preparación para ciberseguridad

Instrucciones:
Selecciona ✓ si la práctica ya está implementada. Añadir notas breves si se requiere acción.

Práctica de Ciberseguridad

¿En su lugar? (✓)

Notas

Contraseñas seguras y únicas para todas las cuentas empresariales

☐


Autenticación multifactor (MFA) habilitada en correo electrónico y aplicaciones clave

☐


Dispositivos y software configurados para auto-actualización

☐


Las copias de seguridad diarias en la nube o locales se están ejecutando

☐


Antivirus/antimalware instalado en todos los dispositivos

☐


Protección contra phishing basada en IA activa (Google/Microsoft)

☐


Alertas de inicio de sesión/seguridad habilitadas para todas las cuentas del personal

☐


Personal capacitado para identificar phishing e ingeniería social

☐


Datos sensibles almacenados solo en ubicaciones aprobadas

☐


Pasos de respuesta a incidentes conocidos por el equipo

☐


Financiado por la Unión Europea. Las opiniones y puntos de vista expresados son, sin embargo, los del autor(es) únicamente y no reflejan necesariamente los de la Unión Europea o la Agencia Ejecutiva Europea de Educación y Cultura (EACEA). Ni la Unión Europea ni la EACEA pueden ser consideradas responsables de las mismas. [Número de proyecto: 2024-1-AT01-KA220-VET-000245796]

Scroll al inicio