Module 7 - La Cybersécurité pour les PME

Introduction :

La cybersécurité est devenue une responsabilité essentielle pour les PME, et non un ajout technique. La plupart des attaques d'aujourd'hui ciblent les petites organisations car elles dépendent fortement de l'e-mail, des outils cloud, des appareils mobiles et des réseaux de fournisseurs, et les hackers savent que ces environnements sont plus faciles à pirater. Ce module fournit un guide très pratique, en langage clair, pour protéger votre entreprise avec les outils dont vous disposez déjà. À travers des scénarios réels de PME, des cadres simples et des actions étape par étape, vous apprendrez à identifier les menaces rapidement, à utiliser efficacement les protections soutenues par l'IA et à adopter des habitudes de sécurité quotidiennes qui réduisent considérablement les risques.

L'accent est mis sur ce que vous pouvez mettre en œuvre ce mois-ci, même sans personnel informatique interne.

Résultats de l'apprentissage

En complétant le Module 7 : La Cybersécurité pour les PME, vous serez en mesure de :

  • Décrire les principaux risques de cybersécurité auxquels sont confrontées les PME et comment les attaques se produisent généralement.
  • Reconnaître les signes avant-coureurs de phishing, de fraude et de compromission de compte.
  • Utiliser des outils assistés par IA (filtres de hameçonnage, alertes d'anomalies, protection des points de terminaison) pour renforcer la sécurité.
  • Appliquer un ensemble pratique d'actions d'hygiène cybernétique qui protègent les appareils, les comptes et les données.
  • Élaborer un plan de réponse aux incidents simple et réalisable pour votre organisation.

Unités de ce module

Unité 1 : Comprendre les risques de cybersécurité pour les PME
Unité 2 : Comment l'IA peut protéger votre entreprise
Unité 3 : Hygiène informatique quotidienne pour les équipes de PME
Unité 4 : Ressources supplémentaires et évaluation

Unité 1 – Comprendre les risques de cybersécurité pour les PME

Pourquoi les PME sont-elles ciblées 

Les attaquants préfèrent les PME car elles offrent :

  • Haute valeur, barrière faible
  • Comptes cloud avec données de paiement
  • Accès aux partenaires plus importants via les portails fournisseurs
  • Mauvaise gestion des mots de passe
  • Personnel surmené qui jonglent avec plusieurs tâches

Scénario réel de PME :
Un cabinet d'expertise comptable de 10 personnes est ciblé par un faux courriel DocuSign car les attaquants savent qu'il est à la fois très actif et qu'il manipule des données sensibles. Un employé clique sur le lien → leur compte de messagerie est piraté → les attaquants envoient de fausses factures aux clients.

Constat clé :
Les attaquants ne devinent rien. Ils fouillent votre site Web, vos profils LinkedIn, vos heures d'ouverture et vos relations avec la clientèle, puis conçoivent des attaques autour de vos opérations commerciales réelles.

Ce dont les PME ont besoin pour se protéger

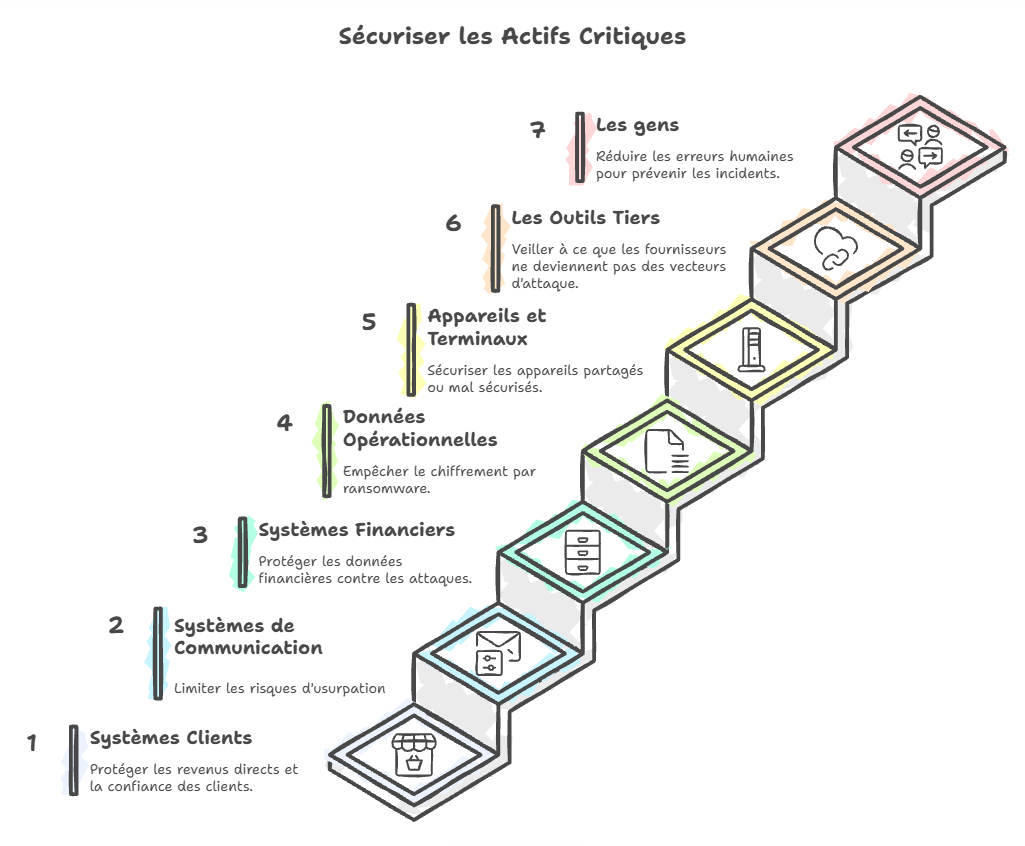
Votre actifs critiques se divise en sept catégories pratiques :

  • Site web
  • Système de réservation
  • Magasin de commerce électronique
  • CRM - Pourquoi c'est important : revenus directs + confiance client.
  • Comptes email (votre plus grande surface d'attaque)
  • WhatsApp Business, Teams, Slack
  • Pourquoi c'est important : risque d'usurpation d'identité.
  • Outils de paie et de comptabilité
  • Accès à la banque en ligne
  • Portails fournisseurs - Pourquoi c'est important : les attaquants ciblent d'abord le personnel financier.
  • Tableurs
  • Commander des fichiers
  • Dossiers de projet
  • Conceptions, contrats, propositions - Pourquoi c'est important : c'est ce que le ransomware chiffre.
  • Ordinateurs portables
  • Téléphones portables
  • Tablettes
  • Terminaux de point de vente Pourquoi c'est important : les appareils sont souvent partagés ou mal sécurisés.
  • Processeurs de paiement
  • Plateformes SaaS
  • Outils de réservation
  • Média sociaux Pourquoi c'est important : les fournisseurs compromis deviennent des passerelles d'attaque.
  • Personnel
  • Entrepreneurs
  • Indépendants
    Pourquoi est-ce important ? La plupart des incidents trouvent leur origine dans une erreur humaine, et non dans un logiciel malveillant.
 

Les 6 types d'attaques ciblant les PME 

Signaux d'alerte :

  • le domaine de l'expéditeur comporte un caractère de trop
  • formules de politesse vagues (“ Cher utilisateur ”)
  • délais urgents
  • menaces (“ votre compte sera fermé aujourd’hui ”)

Exemple pratique :
Un membre du personnel reçoit un e-mail prétendant provenir de Microsoft 365 lui indiquant que le stockage de sa boîte aux lettres est plein. Cliquer sur le lien ouvre une fausse page de connexion. Les identifiants sont volés instantanément.

Un pirate informatique accède à une boîte mail et se fait passer pour l'un de vos collaborateurs.

Rôles à haut risque :

  • PDG
  • Finance / comptabilité fournisseurs
  • RH
  • Chefs de bureau

Exemple concret :
L'attaquant s'est assis sans se faire remarquer dans la boîte aux lettres de l'entreprise pendant deux semaines → a étudié les modèles de facturation → a envoyé une modification frauduleuse des coordonnées bancaires → la finance a payé une facture de 14 000 € sur un mauvais compte.

Des attaquants chiffrent vos fichiers et exigent un paiement.

Comment cela se traduit-il pour les PME :

  • pièces jointes malveillantes
  • logiciel obsolète
  • outils d'accès à distance
  • routeurs Wi-Fi peu performants ou anciens

Impact :
Même 48 heures d'indisponibilité peuvent causer des dommages irréversibles à une PME.

Les attaquants utilisent des mots de passe volés pour accéder aux comptes.

D'où proviennent les mots de passe :

  • sites ayant déjà fait l'objet d'une intrusion
  • réutilisation des mots de passe
  • mots de passe partagés
  • des feuilles de calcul avec des identifiants stockés

Conseil pratique :
Si vous utilisez le même mot de passe pour votre messagerie et un site d'achats → les attaquants l'ont déjà.

Les attaquants ciblent vos partenaires pour vous atteindre.

Exemples :

  • prestataire de marketing compromis
  • fournisseur utilisant des mots de passe faibles
  • application non sécurisée connectée via API

Implication :

Votre sécurité dépend de celle des gens avec qui vous travaillez.

Pas malveillant — mais dommageable.

Exemples :

  • transférer des informations sensibles vers un courriel personnel
  • le stockage de données dans des applications cloud non autorisées
  • envoi de fichiers clients à la mauvaise adresse

C'est courant dans les PME, où les employés cumulent souvent plusieurs fonctions.

Indicateurs d'alerte précoce

Comportements alarmants

  • un employé raconte : “ J'ai cliqué sur quelque chose de bizarre ”
  • des e-mails inattendus de réinitialisation de mot de passe
  • des e-mails “ envoyés ” par vous mais que vous n'avez pas rédigés

Signaux d'alerte techniques

  • antivirus désactivé
  • nouvelles extensions de navigateur installées sans autorisation
  • l'appareil chauffe, ralentit ou plante
  • alertes de connexion provenant d'appareils inconnus

Signaux d'alerte financiers

  • fournisseurs demandant des modifications bancaires exclusivement par e-mail
  • factures reçues en dehors des cycles habituels

Exemples de menaces spécifiques à l'industrie

Commerce de détail / Hôtellerie-restauration

  • Malware ciblant les terminaux de point de vente
  • fausses demandes de remboursement de clients
  • détournement de réseau Wi-Fi

Services (conseil, droit, comptabilité)

  • exfiltration de données par hameçonnage
  • fraude ciblée à la facturation
  • usurpation d'identité de partenaires

Industrie / Logistique

  • attaques visant à provoquer des interruptions de service
  • perturbation du planning/de la production
  • appareils IoT compromis

Secteurs créatifs / indépendants

  • fausses offres d'emploi contenant des pièces jointes malveillantes
  • disques partagés compromis


Élaborez votre carte des risques 


Suivez les étapes suivantes :

  1. Liste tes 10 meilleurs actifs (et non 5).
  2. Répertorie les menaces pesant sur chaque actif.
  3. Note :

    • La Probabilité (1-5)
    • L'Impact (1–5)
  4. Calcule un simple Score de Risque: Probabilité × Impact
  5. Trie ta liste du score le plus élevé au plus bas.
  6. Identifie ton Top 3 des priorités pour les 30 prochains jours.

Unité 2 – Comment l'IA peut aider à protéger votre entreprise

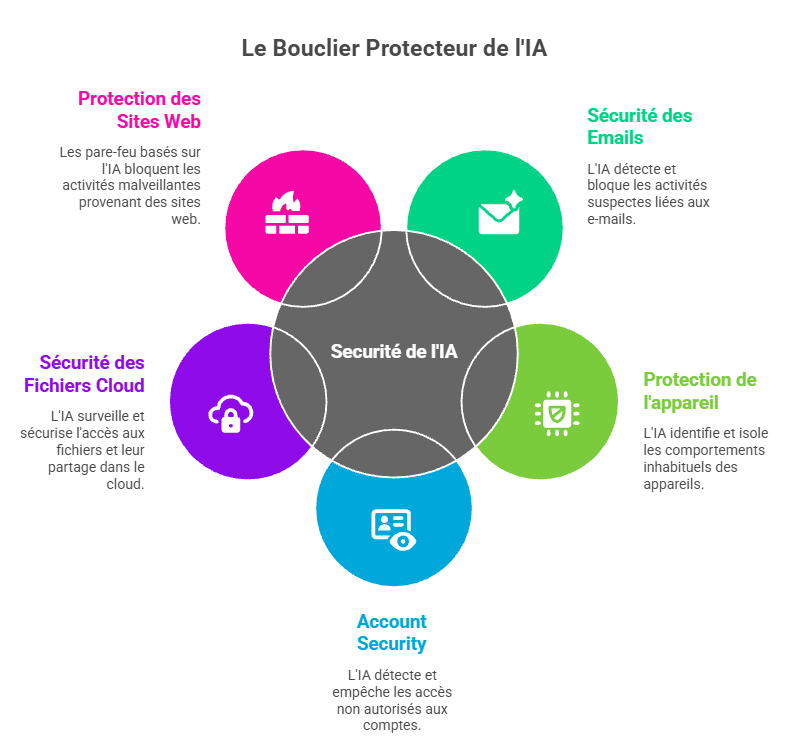
Où l'IA vous protège réellement

Sécurité des courriels (Impact le plus important)

L'IA détecte :

  • comportement suspect de l'expéditeur
  • domaines non concordants
  • manipulation de liens
  • anomalies linguistiques (urgence, menaces, indices émotionnels)

Le fournisseur d'e-mail de votre fournisseur de services bloque la majorité des attaques avant même que vous ne les voyiez.

Protection des appareils (EDR/XDR)

L'IA identifie :

  • heures de connexion inhabituelles
  • modifications massives de fichiers
  • comportement étrange du logiciel
  • tentatives de désactiver les outils de sécurité

Exemple pratique :
Un attaquant essaie de chiffrer des fichiers → L'IA remarque des modifications rapides de fichiers → l'appareil est isolé automatiquement.

Sécurité du compte

L'IA détecte :

  • un voyage impossible (connexion à Berlin + 5 minutes plus tard au Brésil)
  • les tentatives de connexion depuis de nouveaux appareils
  • les adresses IP suspectes
  • les tentatives de surpasser les privilèges

Sécurité des fichiers dans le cloud

L'IA vous alerte si :

  • quelqu'un télécharge d'énormes volumes de fichiers
  • les dossiers sensibles sont partagés publiquement
  • appareils auparavant inconnus accèdent à votre disque

Protection de site web et de commerce électronique

Les pare-feu basés sur l'IA bloquent :

  • des bots qui dévalisent votre site
  • des tentatives de connexion par force brute
  • comportement suspect au paiement

Outils IA pratiques que les PME possèdent déjà 


Par exemple :

  • Microsoft 365 Défenseur
  • Centre de sécurité Google Workspace
  • Détection d'anomalies Dropbox/OneDrive
  • Filtres de fraude pour plateformes de commerce électronique
  • Alertes de fraude par IA de niveau bancaire
  • Surveillance de la violation de données du gestionnaire de mots de passe

Vous payez peut-être déjà pour ces fonctionnalités sans les utiliser.

Analyse de phishing IA 


Pas à pas :

  1. Copier un message suspect
  2. Supprimer les noms, les e-mails, les signatures
  3. Coller dans votre assistant IA
  4. Utilisez le prompt sécurisé suivant :

“Analyse le texte pour détecter des signes de phishing. N’ouvre aucun lien. Identifie le niveau de risque, les signaux d’alerte et l’action la plus sûre pour une PME.”

Module d'extension (facultatif) :

Comparer l’analyse IA à :

  • votre tableau de drapeaux rouges
  • l'interprétation d'un collègue

Pourquoi c'est important :
Différents employés remarquent différents détails. L'IA aide à égaliser les chances.

Limites de l'IA

  • L'IA ne peut pas voir les images à l'intérieur des documents, à moins que la reconnaissance optique de caractères (OCR) ne soit activée.
  • L'IA ne peut pas garantir qu'un lien est sûr
  • L'IA fait parfois confiance aux messages écrits par des humains
  • Les deepfakes nécessitent une vérification humaine
  • Les assistants IA peuvent “halluciner” des explications qui semblent sûres

Règle pratique :
L'IA vous aide à détecter, mais c'est aux humains de prendre la décision finale.

Unité 3 : Hygiène informatique quotidienne pour les équipes de PME

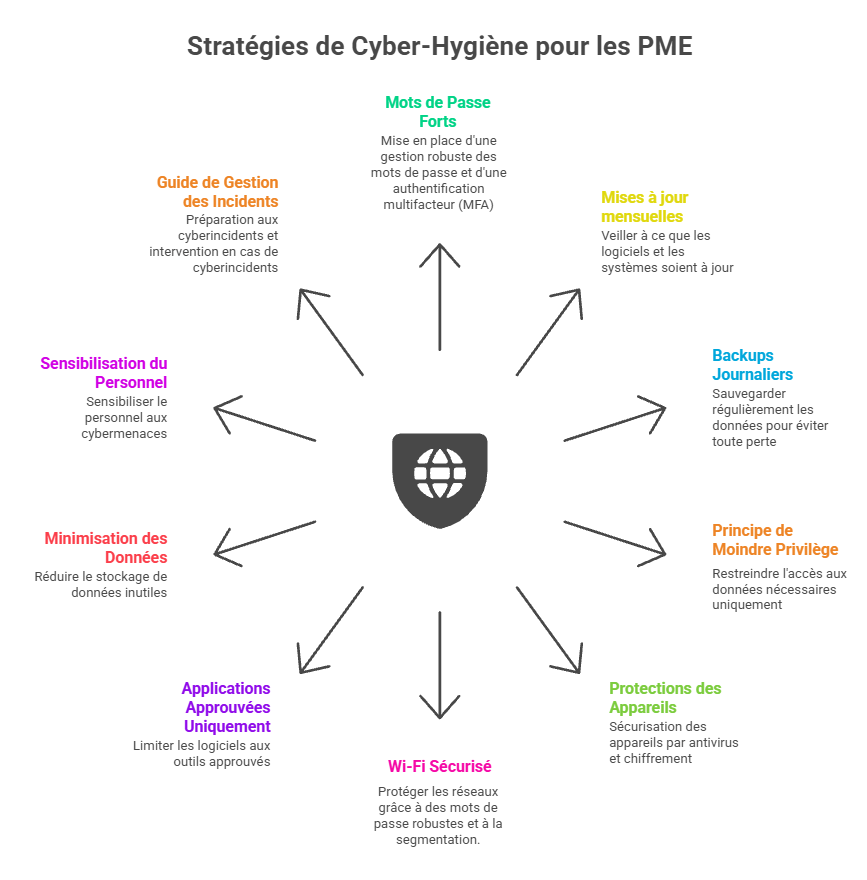
Hygiène cybernétique quotidienne pour les équipes de PME 

L'Hygiène Cybernétique des PME 10 

  • Utilisez un gestionnaire de mots de passe
  • Générer des mots de passe uniques pour tous les comptes
  • Activez d'abord l'authentification multifacteur sur votre messagerie, puis sur vos comptes financiers.
  • Activer les mises à jour automatiques
  • Supprimer les applications inutilisées
  • Utiliser les sauvegardes cloud (OneDrive, Google Drive, Dropbox)
  • Test de restauration chaque trimestre
  • La finance n'a pas besoin d'accéder aux dossiers RH
  • Le marketing n'a pas besoin d'accéder aux systèmes comptables
  • Installer un antivirus/anti-malware
  • Activer le chiffrement du disque (FileVault / BitLocker)
  • Changer le mot de passe du routeur par défaut
  • Séparer le réseau “ invité ” du réseau “ personnel ”
  • Maintenir une liste simple des outils autorisés
  • Supprimer les outils que personne n'utilise
  • Cesser de stocker des données personnelles inutiles
  • Archiver ou supprimer les informations client obsolètes
  • Rappels mensuels de 5 minutes
  • Prévention type "Faites un screenshot de ce tableau de signaux d'alarme"
  • Qui appeler
  • Que faire en premier
  • Comment enregistrer des actions


Plan de réponse aux incidents 

Les 5 premières minutes comptent le plus.

Faites-le immédiatement :

  1. Déconnectez l'appareil du Wi-Fi
  2. N'éteignez pas (préserve les preuves)
  3. Informez le responsable
  4. Changez les mots de passe pertinents
  5. Vérifiez les comportements inhabituels dans les outils cloud
  6. Documentez ce qui s'est passé (heure, action, ce sur quoi vous avez cliqué)

Responsabilités propres au rôle

  • Approuver l'authentification multifacteur
  • Approuver le gestionnaire de mots de passe
  • Diriger la communication d'incident

Personnel des finances

  • Vérifier les modifications des coordonnées bancaires par téléphone
  • Vérifier les factures inhabituelles

Administrateur / Responsable de bureau

  • Surveiller les boîtes de réception partagées
  • Maintenir la liste d'accès aux applications

Tout le personnel

  • Signaler les messages suspects
  • Utiliser un gestionnaire de mots de passe
  • Garder les appareils à jour

Unité 4 : Ressources supplémentaires

ENISA – Boîte à outils cybersécurité PME

Guides clairs et pratiques pour les petites entreprises, comprenant des aperçus des menaces, des listes de contrôle et les bases de la réponse aux incidents.

https://www.enisa.europa.eu/topics/state-of-cybersecurity-in-the-eu/national-cybersecurity-strategies-0/national-cybersecurity

Cadre de cybersécurité du NIST (aperçu pour débutants)

Une façon simple et structurée pour les PME de comprendre et d'améliorer leur posture de sécurité à l'aide de catégories reconnues mondialement. https://www.wiz.io/academy/nist-cybersecurity-framework-csf

Centre national de cybersécurité du Royaume-Uni – Guide pour les petites entreprises

Étapes très pratiques, non techniques, que les PME peuvent mettre en œuvre immédiatement concernant les mots de passe, les appareils et la protection contre le hameçonnage. https://www.ncsc.gov.uk/collection/small-business-guide

Google Workspace – Liste de contrôle de sécurité pour les petites entreprises

Mesures de sécurité pour aider à protéger les informations de votre entreprise.

 https://support.google.com/a/answer/9211704?hl=en

Liste de contrôle de préparation à la cybersécurité

Instructions :
Tic ✓ si la pratique est déjà en place. Ajoutez des notes brèves si une action est requise.

Pratique de Cybersécurité

En place ? (✓)

Notes

Mots de passe forts et uniques pour tous les comptes professionnels

☐


Authentification multifacteur (MFA) activée sur le courrier électronique et les applications clés

☐


Appareils et logiciels configurés pour les mises à jour automatiques

☐


Des sauvegardes quotidiennes dans le cloud ou locales sont en cours

☐


Antivirus/anti-malware installé sur tous les appareils

☐


Protection anti-hameçonnage basée sur l'IA activée (Google/Microsoft)

☐


Alertes de connexion/sécurité activées pour tous les comptes du personnel

☐


Personnel formé pour identifier le hameçonnage et le génie social

☐


Données sensibles stockées uniquement dans des emplacements approuvés

☐


Étapes de réponse aux incidents connues de l'équipe

☐


Financé par l'Union européenne. Les points de vue et les opinions exprimés n'engagent que la ou les responsabilité(s) de l'auteur et ne reflètent pas nécessairement ceux de l'Union européenne ou de l'Agence exécutive européenne pour l'éducation et la culture (EACEA). Ni l'Union européenne ni l'EACEA ne peuvent être tenues responsables. [Numéro de projet : 2024-1-AT01-KA220-VET-000245796]

Retour en haut