La cybersécurité est devenue une responsabilité essentielle pour les PME, et non un ajout technique. La plupart des attaques d'aujourd'hui ciblent les petites organisations car elles dépendent fortement de l'e-mail, des outils cloud, des appareils mobiles et des réseaux de fournisseurs, et les hackers savent que ces environnements sont plus faciles à pirater. Ce module fournit un guide très pratique, en langage clair, pour protéger votre entreprise avec les outils dont vous disposez déjà. À travers des scénarios réels de PME, des cadres simples et des actions étape par étape, vous apprendrez à identifier les menaces rapidement, à utiliser efficacement les protections soutenues par l'IA et à adopter des habitudes de sécurité quotidiennes qui réduisent considérablement les risques.
L'accent est mis sur ce que vous pouvez mettre en œuvre ce mois-ci, même sans personnel informatique interne.
En complétant le Module 7 : La Cybersécurité pour les PME, vous serez en mesure de :
Les attaquants préfèrent les PME car elles offrent :
Scénario réel de PME :
Un cabinet d'expertise comptable de 10 personnes est ciblé par un faux courriel DocuSign car les attaquants savent qu'il est à la fois très actif et qu'il manipule des données sensibles. Un employé clique sur le lien → leur compte de messagerie est piraté → les attaquants envoient de fausses factures aux clients.
Constat clé :
Les attaquants ne devinent rien. Ils fouillent votre site Web, vos profils LinkedIn, vos heures d'ouverture et vos relations avec la clientèle, puis conçoivent des attaques autour de vos opérations commerciales réelles.
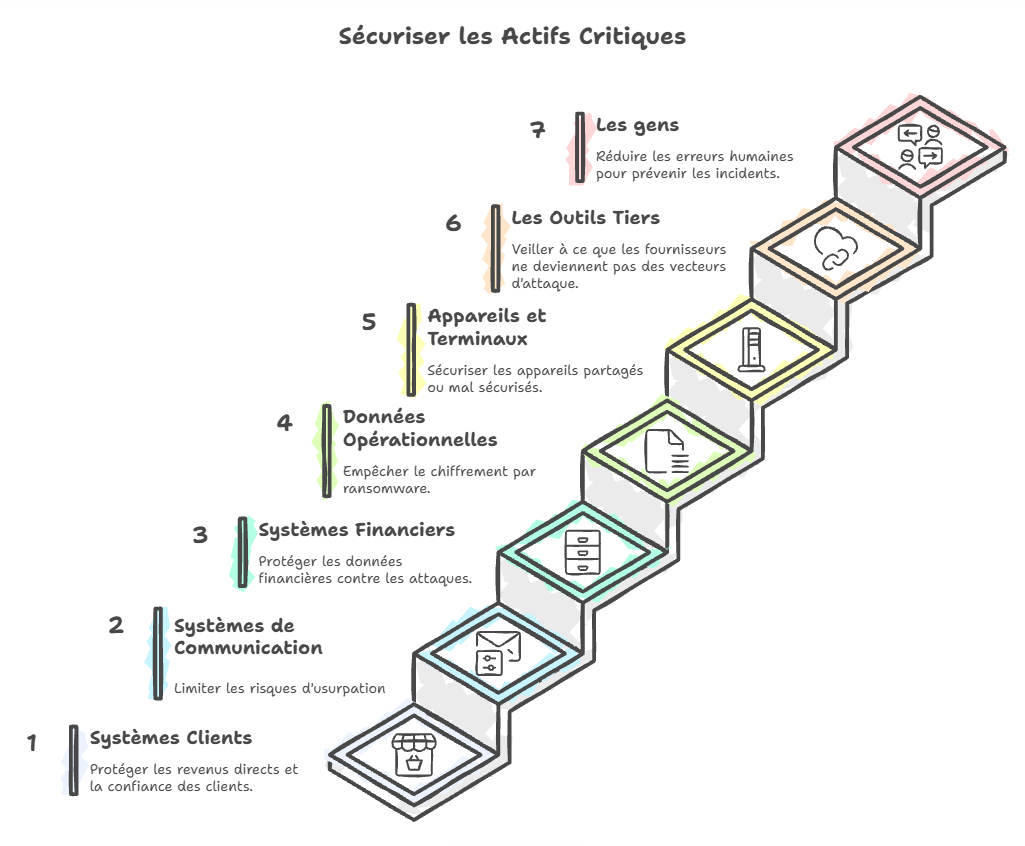
Votre actifs critiques se divise en sept catégories pratiques :

Signaux d'alerte :
Exemple pratique :
Un membre du personnel reçoit un e-mail prétendant provenir de Microsoft 365 lui indiquant que le stockage de sa boîte aux lettres est plein. Cliquer sur le lien ouvre une fausse page de connexion. Les identifiants sont volés instantanément.
Un pirate informatique accède à une boîte mail et se fait passer pour l'un de vos collaborateurs.
Rôles à haut risque :
Exemple concret :
L'attaquant s'est assis sans se faire remarquer dans la boîte aux lettres de l'entreprise pendant deux semaines → a étudié les modèles de facturation → a envoyé une modification frauduleuse des coordonnées bancaires → la finance a payé une facture de 14 000 € sur un mauvais compte.
Des attaquants chiffrent vos fichiers et exigent un paiement.
Comment cela se traduit-il pour les PME :
Impact :
Même 48 heures d'indisponibilité peuvent causer des dommages irréversibles à une PME.
Les attaquants utilisent des mots de passe volés pour accéder aux comptes.
D'où proviennent les mots de passe :
Conseil pratique :
Si vous utilisez le même mot de passe pour votre messagerie et un site d'achats → les attaquants l'ont déjà.
Les attaquants ciblent vos partenaires pour vous atteindre.
Exemples :
Implication :
Votre sécurité dépend de celle des gens avec qui vous travaillez.
Pas malveillant — mais dommageable.
Exemples :
C'est courant dans les PME, où les employés cumulent souvent plusieurs fonctions.
Suivez les étapes suivantes :
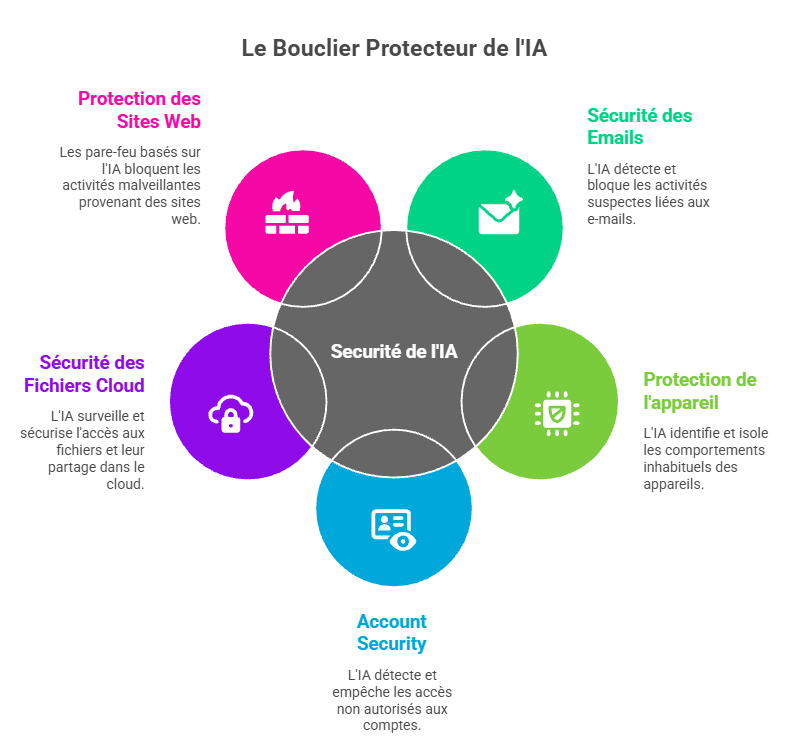
L'IA détecte :
Le fournisseur d'e-mail de votre fournisseur de services bloque la majorité des attaques avant même que vous ne les voyiez.
L'IA identifie :
Exemple pratique :
Un attaquant essaie de chiffrer des fichiers → L'IA remarque des modifications rapides de fichiers → l'appareil est isolé automatiquement.
L'IA détecte :
L'IA vous alerte si :
Les pare-feu basés sur l'IA bloquent :
Par exemple :
Vous payez peut-être déjà pour ces fonctionnalités sans les utiliser.
“Analyse le texte pour détecter des signes de phishing. N’ouvre aucun lien. Identifie le niveau de risque, les signaux d’alerte et l’action la plus sûre pour une PME.”
Comparer l’analyse IA à :
Pourquoi c'est important :
Différents employés remarquent différents détails. L'IA aide à égaliser les chances.
Règle pratique :
L'IA vous aide à détecter, mais c'est aux humains de prendre la décision finale.
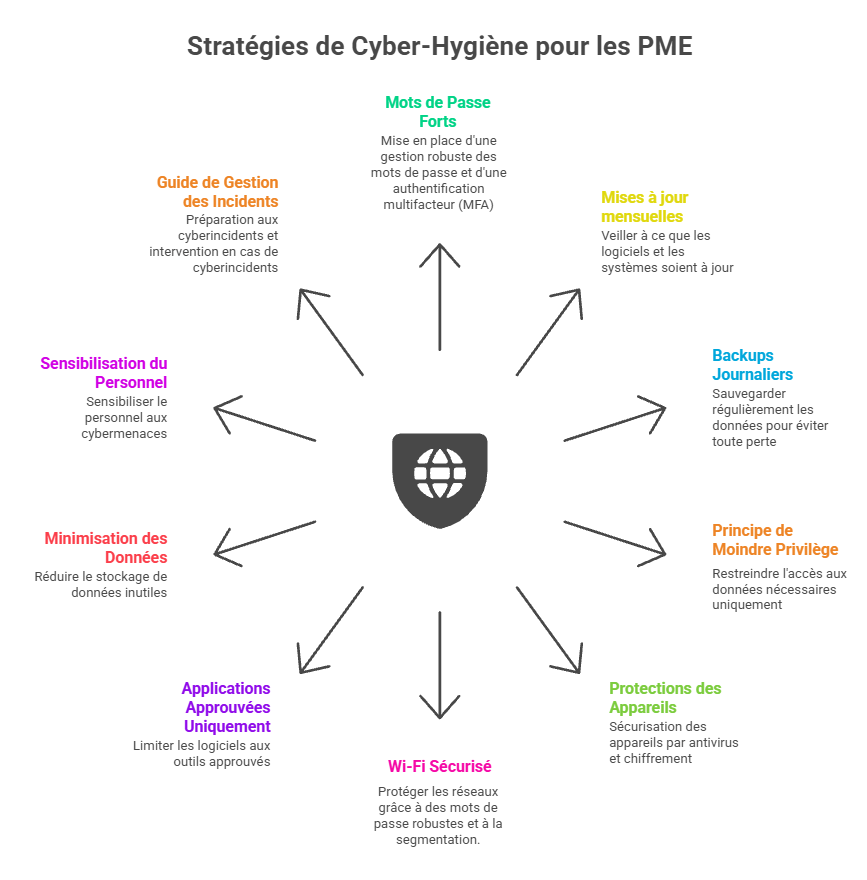
L'Hygiène Cybernétique des PME 10

Les 5 premières minutes comptent le plus.
Guides clairs et pratiques pour les petites entreprises, comprenant des aperçus des menaces, des listes de contrôle et les bases de la réponse aux incidents.
Une façon simple et structurée pour les PME de comprendre et d'améliorer leur posture de sécurité à l'aide de catégories reconnues mondialement. https://www.wiz.io/academy/nist-cybersecurity-framework-csf
Étapes très pratiques, non techniques, que les PME peuvent mettre en œuvre immédiatement concernant les mots de passe, les appareils et la protection contre le hameçonnage. https://www.ncsc.gov.uk/collection/small-business-guide
Mesures de sécurité pour aider à protéger les informations de votre entreprise.
Instructions :
Tic ✓ si la pratique est déjà en place. Ajoutez des notes brèves si une action est requise.
Pratique de Cybersécurité | En place ? (✓) | Notes |
Mots de passe forts et uniques pour tous les comptes professionnels | ☐ | |
Authentification multifacteur (MFA) activée sur le courrier électronique et les applications clés | ☐ | |
Appareils et logiciels configurés pour les mises à jour automatiques | ☐ | |
Des sauvegardes quotidiennes dans le cloud ou locales sont en cours | ☐ | |
Antivirus/anti-malware installé sur tous les appareils | ☐ | |
Protection anti-hameçonnage basée sur l'IA activée (Google/Microsoft) | ☐ | |
Alertes de connexion/sécurité activées pour tous les comptes du personnel | ☐ | |
Personnel formé pour identifier le hameçonnage et le génie social | ☐ | |
Données sensibles stockées uniquement dans des emplacements approuvés | ☐ | |
Étapes de réponse aux incidents connues de l'équipe | ☐ |
Financé par l'Union européenne. Les points de vue et les opinions exprimés n'engagent que la ou les responsabilité(s) de l'auteur et ne reflètent pas nécessairement ceux de l'Union européenne ou de l'Agence exécutive européenne pour l'éducation et la culture (EACEA). Ni l'Union européenne ni l'EACEA ne peuvent être tenues responsables. [Numéro de projet : 2024-1-AT01-KA220-VET-000245796]