La sicurezza informatica è diventata una responsabilità aziendale fondamentale per le PMI, non un'aggiunta tecnica. La maggior parte degli attacchi di oggi prende di mira le piccole organizzazioni perché si affidano pesantemente a e-mail, strumenti cloud, dispositivi mobili e reti di fornitori, e gli attaccanti sanno che questi ambienti sono più facili da violare. Questo modulo fornisce una guida molto pratica e semplice per proteggere la tua attività con gli strumenti che già possiedi. Attraverso scenari reali di PMI, framework semplici e azioni passo-passo, imparerai come identificare le minacce in anticipo, utilizzare efficacemente le protezioni supportate dall'IA e costruire abitudini di sicurezza quotidiane che riducono significativamente il rischio.
L'attenzione è su ciò che puoi implementare questo mese, anche senza personale IT interno.
Completando il Modulo 7: Sicurezza informatica per le PMI, sarai in grado di:
Gli aggressori preferiscono le PMI perché offrono:
Scenario reale PMI:
Uno studio contabile di 10 persone viene preso di mira tramite un'email di DocuSign falsa perché gli aggressori sanno che gestisce tanti dati, molti dei quali sensibili. Un dipendente clicca → il suo account email viene dirottato → gli aggressori inviano fatture fraudolente ai clienti.
Intuizione chiave:
Gli aggressori non tirano a indovinare. Ricercano il tuo sito web, i profili LinkedIn, gli orari di apertura e le relazioni con i clienti, quindi progettano attacchi basati sulle operazioni aziendali reali.
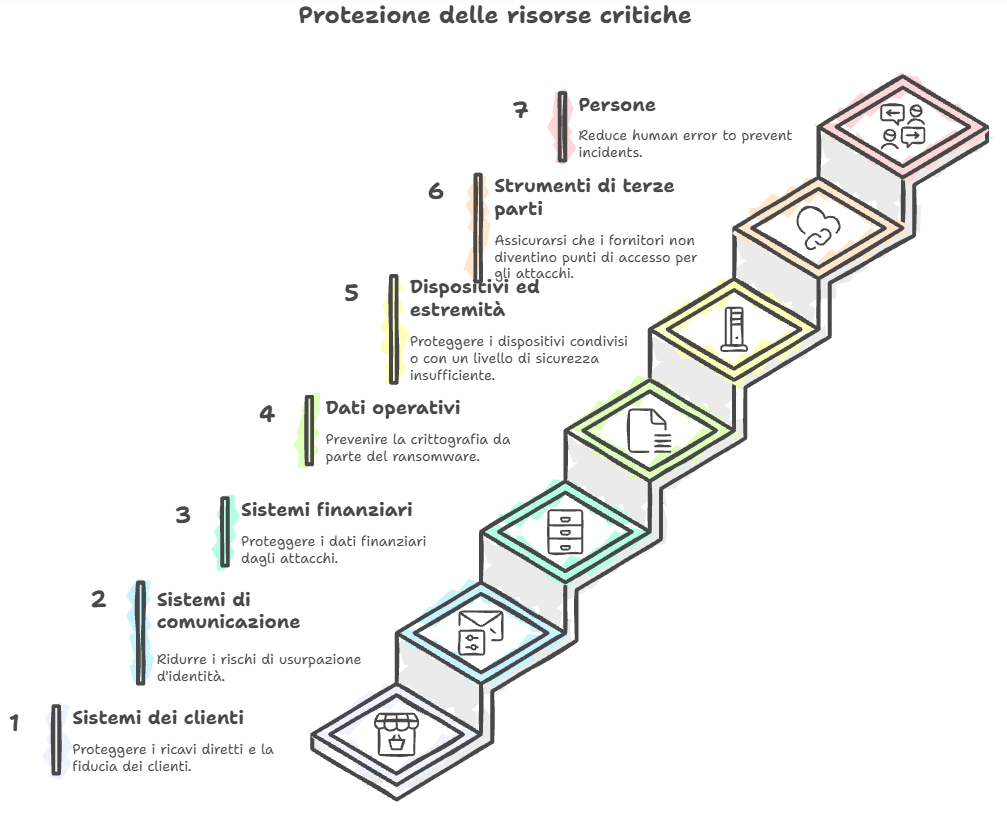
Le tue risorse critiche rientrano in sette categorie pratiche:

Bandiere rosse:
Esempio pratico:
Un dipendente riceve un'e-mail che sembra provenire da Microsoft 365, in cui gli viene comunicato che lo spazio di archiviazione della sua casella di posta è pieno. Cliccando sul link si apre una pagina di accesso fasulla. Le credenziali vengono rubate all'istante.
Un malintenzionato ottiene l'accesso a una casella di posta elettronica e si spaccia per un membro del vostro personale.
Ruoli ad alto rischio:
Esempio reale:
L'aggressore rimane inosservato nella casella di posta aziendale per due settimane → studia i modelli di fatturazione → invia un aggiornamento fraudolento dei dati bancari → la finanza paga una fattura da 14.000 € all'account sbagliato.
Gli aggressori crittografano i tuoi file e richiedono un riscatto.
Come entra nelle PMI:
Impatto:
Anche 48 ore di inattività possono danneggiare permanentemente una PMI.
Gli aggressori utilizzano password rubate per accedere agli account.
Dove prendono le password:
Consiglio pratico:
Se usi la stessa password per la tua email e un sito di shopping → i malintenzionati ce l'hanno già.
Gli aggressori prendono di mira i tuoi partner per raggiungerti.
Esempi:
Implicazione
La tua sicurezza è forte solo quanto le persone con cui lavori.
Non malevolo, ma dannoso.
Esempi:
Questo è comune nelle PMI dove il personale ricopre molti ruoli.
Segui questi passaggi:
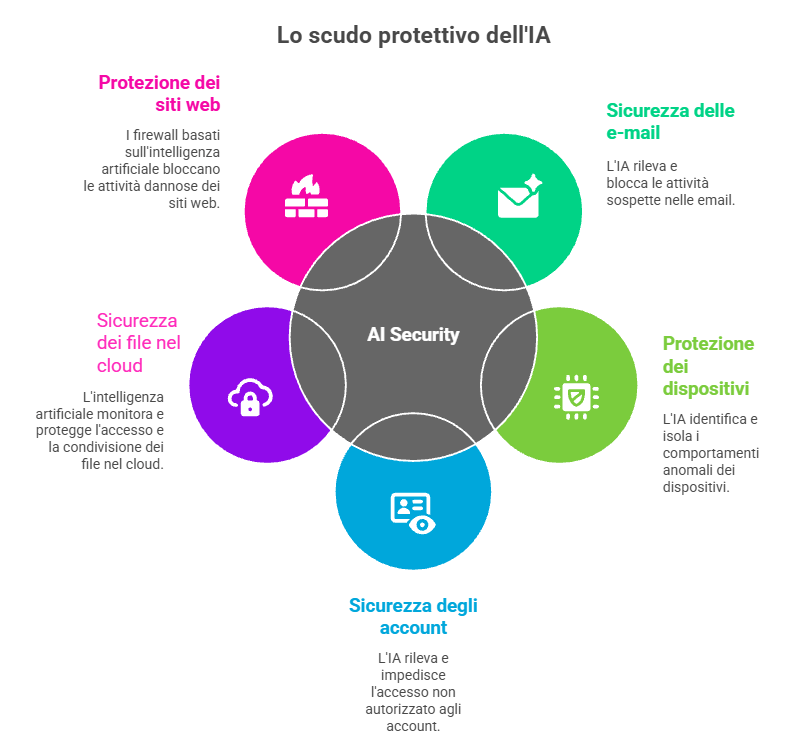
L'IA rileva:
Il provider di posta elettronica blocca la maggior parte degli attacchi prima che tu li veda.
L'IA identifica:
Esempio pratico:
Un aggressore prova a crittografare i file → L'IA nota modifiche rapide ai file → il dispositivo viene isolato automaticamente.
L'IA rileva:
L'IA ti avvisa se:
Firewall basati sull'IA bloccano:
Esempi includono:
Potresti già pagare per queste funzionalità senza usarle.
“Analizza il testo alla ricerca di indicatori di phishing. Non aprire alcun link. Identifica il livello di rischio, le bandiere rosse e l'azione più sicura per una PMI.”
Confronta l'analisi dell'IA con:
Perché questo è importante:
Personale diverso nota dettagli diversi. L'IA aiuta a livellare il campo.
Regola pratica:
L'IA ti aiuta a rilevare, ma gli esseri umani devono prendere la decisione finale.
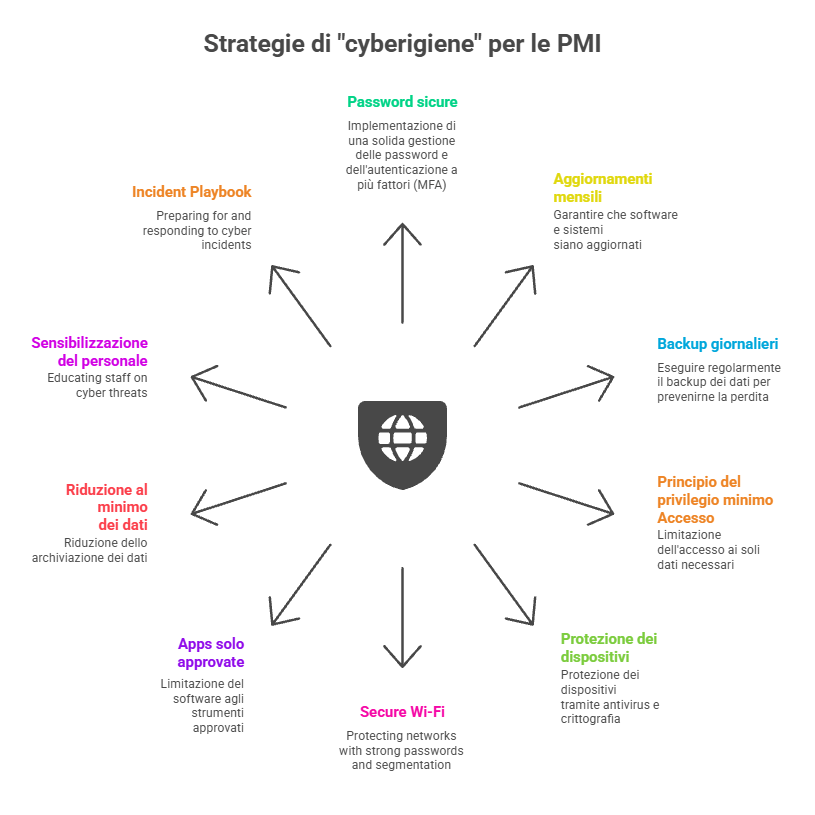
Le 10 regole di igiene informatica per le PMI

I primi 5 minuti contano di più.
Guide chiare e pratiche per piccole imprese, che includono panoramiche delle minacce, checklist e informazioni di base sulla risposta agli incidenti.
Un modo semplice e strutturato per le PMI per comprendere e migliorare la propria posizione di sicurezza utilizzando categorie riconosciute a livello globale. https://www.wiz.io/academy/nist-cybersecurity-framework-csf
Passaggi pratici e non tecnici che le PMI possono implementare immediatamente per password, dispositivi e protezione dal phishing. https://www.ncsc.gov.uk/collection/small-business-guide
Misure di sicurezza per aiutare a proteggere le informazioni aziendali.
Istruzioni:
Spunta ✓ se la pratica è già in atto. Aggiungi brevi note se è richiesta un'azione.
Pratica di cybersicurezza | In atto? (✓) | Note |
Password forti e uniche per tutti gli account aziendali | ☐ | |
Autenticazione a più fattori (MFA) abilitata su email e app chiave | ☐ | |
Dispositivi e software impostati per l'aggiornamento automatico | ☐ | |
Backup cloud o locali in esecuzione | ☐ | |
Antivirus/anti-malware installato su tutti i dispositivi | ☐ | |
Protezione phishing basata su AI attiva (Google/Microsoft) | ☐ | |
Avvisi di accesso/sicurezza attivati per tutti gli account del personale | ☐ | |
Staff addestrato a identificare phishing e social engineering | ☐ | |
Dati sensibili archiviati solo in posizioni approvate | ☐ | |
Procedura di risposta agli incidenti noti al team | ☐ |
Finanziato dall'Unione europea. Le opinioni espresse sono tuttavia quelle dell'autore (degli autori) e non riflettono necessariamente quelle dell'Unione europea o dell'Agenzia esecutiva europea per l'istruzione e la cultura (EACEA). Né l'Unione europea né l'EACEA possono essere ritenute responsabili per esse. [Numero di progetto: 2024-1-AT01-KA220-VET-000245796]