Cybersicherheit ist für KMU zu einer Kernverantwortung des Unternehmens geworden und nicht zu einem technischen Zusatz. Die meisten Angriffe richten sich heute gegen kleine Unternehmen, da diese stark auf E-Mail, Cloud-Tools, Mobilgeräte und Lieferantennetzwerke angewiesen sind – und Angreifer wissen, dass diese Umgebungen leichter zu durchbrechen sind. Dieses Modul bietet eine hochpraktische Anleitung in einfacher Sprache, wie Sie Ihr Unternehmen mit den bereits vorhandenen Werkzeugen schützen können. Anhand von realen KMU-Szenarien, einfachen Frameworks und schrittweisen Maßnahmen lernen Sie, Bedrohungen frühzeitig zu erkennen, KI-gestützte Schutzmaßnahmen effektiv einzusetzen und tägliche Sicherheitsgewohnheiten zu entwickeln, die das Risiko erheblich reduzieren.
Der Fokus liegt darauf, was Sie diesen Monat umsetzen können, auch ohne internes IT-Personal.
Nach Abschluss von Modul 7: Cybersicherheit für KMU werden Sie in der Lage sein:
Angreifer bevorzugen KMUs, da diese Folgendes bieten:
Reales KMU-Szenario:
Eine 10-köpfige Buchhaltungspraxis wird durch eine gefälschte DocuSign-E-Mail angegriffen, da die Angreifer wissen, dass die Praxis sowohl beschäftigt ist als auch sensible Daten verarbeitet. Ein Mitarbeiter klickt darauf → sein E-Mail-Konto wird gekapert → die Angreifer senden betrügerische Rechnungen an Kunden.
Schlüsselerkenntnis:
Angreifer raten nicht. Sie recherchieren Ihre Website, LinkedIn-Profile, Öffnungszeiten und Kundenbeziehungen – und entwerfen dann Angriffe, die auf realen Geschäftsabläufen basieren.
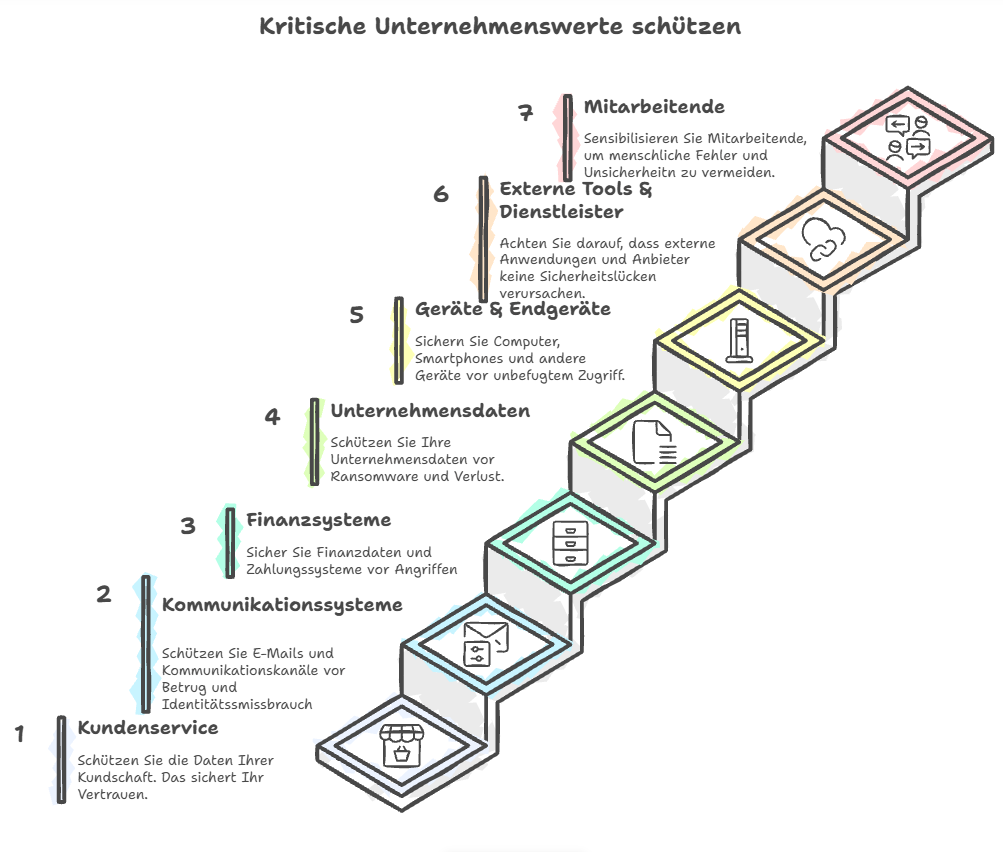
Dein kritische Vermögenswerte in sieben praktische Kategorien unterteilt:

Warnsignale:
Praktisches Beispiel:
Ein Mitarbeiter erhält eine E-Mail, die vorgibt, von Microsoft 365 zu stammen und besagt, dass sein Postfachspeicher voll ist. Das Klicken auf den Link öffnet eine gefälschte Anmeldeseite. Anmeldedaten werden sofort gestohlen.
Ein Angreifer erhält Zugriff auf ein Postfach und gibt sich als Ihre Mitarbeiter aus.
Risikoreiche Rollen:
Reales Beispiel:
Angreifer sitzt zwei Wochen unbemerkt im Postfach des Unternehmens → studiert Rechnungsformate → sendet eine betrügerische Bankverbindungsänderung → die Finanzabteilung zahlt eine Rechnung über 14.000 € auf ein falsches Konto.
Angreifer verschlüsseln Ihre Dateien und fordern eine Zahlung.
Wie es in KMU gelangt:
Auswirkung
Schon 48 Stunden Ausfallzeit können KMUs dauerhaft schädigen.
Angreifer nutzen gestohlene Passwörter, um auf Konten zuzugreifen.
Wo sie Passwörter bekommen:
Praktischer Tipp:
Wenn Sie dasselbe Passwort für Ihre E-Mail und eine Einkaufsseite verwenden → Angreifer haben es bereits.
Angreifer zielen auf Ihre Partner ab, um Sie zu erreichen.
Beispiele:
Implikation
Ihre Sicherheit ist nur so stark wie die Menschen, mit denen Sie zusammenarbeiten.
Nicht böswillig – aber schädlich.
Beispiele:
Dies ist in KMUs üblich, wo die Mitarbeiter viele Aufgabenbereiche abdecken.
Folgen Sie diesen Schritten:
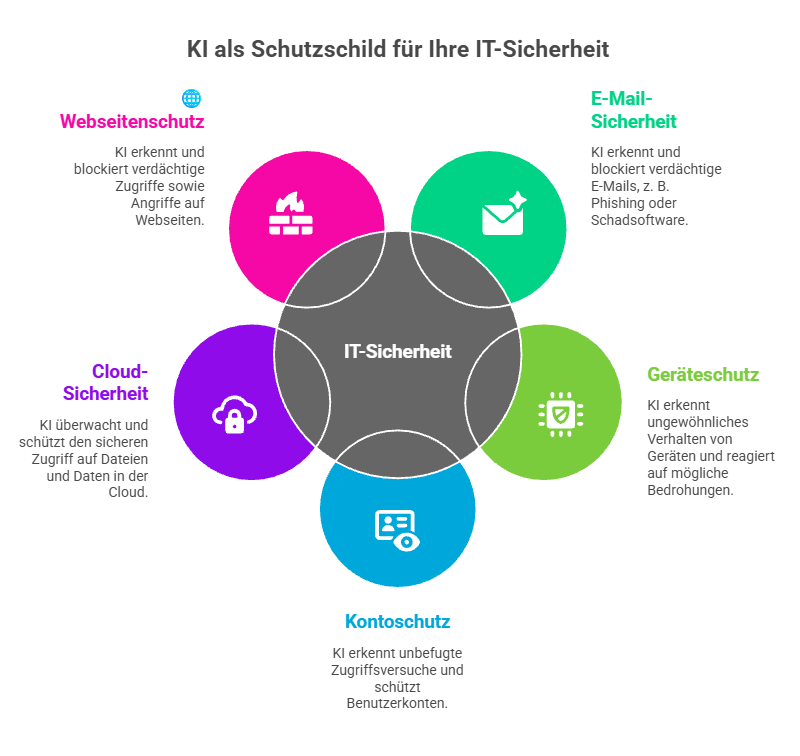
KI erkennt:
Der KI-Dienst deines E-Mail-Anbieters blockiert die Mehrheit der Angriffe, bevor du sie überhaupt siehst.
KI identifiziert:
Praktisches Beispiel:
Ein Angreifer versucht, Dateien zu verschlüsseln → KI bemerkt schnelle Dateiänderung → Gerät wird automatisch isoliert.
KI erkennt:
KI warnt Sie, wenn:
KI-gesteuerte Firewalls blockieren:
Beispiele hierfür sind:
Sie zahlen möglicherweise bereits für diese Funktionen, ohne sie zu nutzen.
“Analysieren Sie den Text auf Phishing-Indikatoren. Öffnen Sie keine Links. Identifizieren Sie das Risikoniveau, Warnsignale und die sicherste Vorgehensweise für ein KMU.”
Vergleichen Sie die KI-Analyse mit:
Warum das wichtig ist:
Verschiedenes Personal bemerkt unterschiedliche Details. KI hilft, gleiche Voraussetzungen zu schaffen.
Praktische Regel:
KI hilft bei der Erkennung, aber Menschen müssen die endgültige Entscheidung treffen.
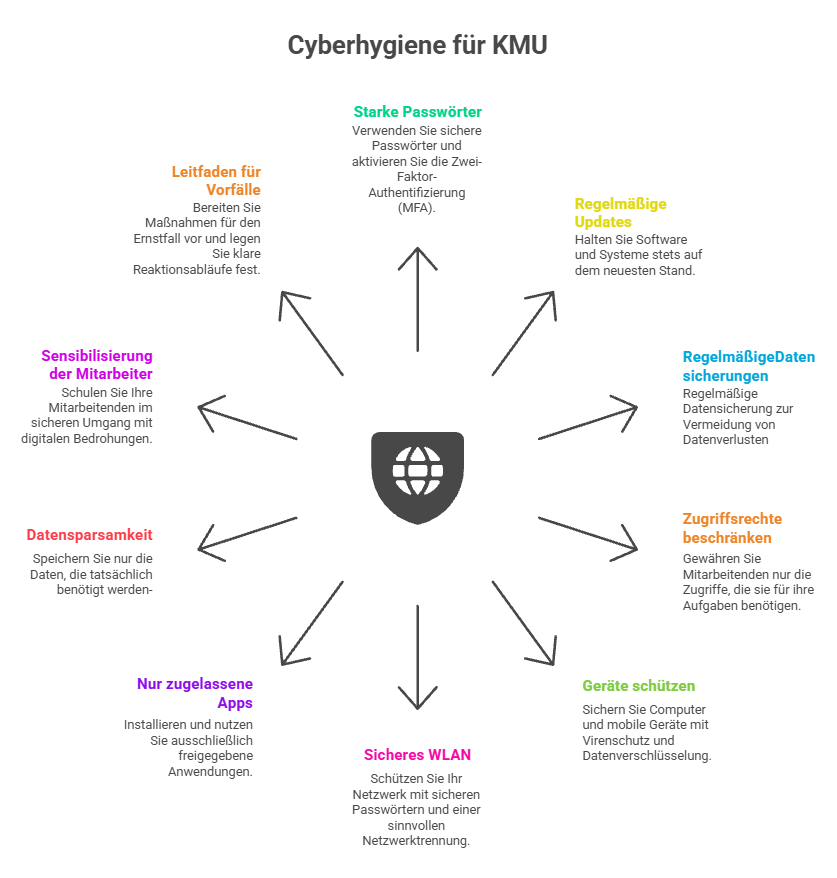
Die KMU Cybersicherheitshygiene 10

DIE ERSTEN 5 MINUTEN ZÄHLEN AM MEISTEN.
Klare, praktische Leitfäden für kleine Unternehmen, einschließlich Bedrohungsübersichten, Checklisten und Grundlagen der Notfallreaktion.
Eine einfache, strukturierte Methode für KMU, ihre Sicherheitslage anhand global anerkannter Kategorien zu verstehen und zu verbessern. https://www.wiz.io/academy/nist-cybersecurity-framework-csf
Nicht-technische, hochpraktische Schritte für KMUs, die sie sofort umsetzen können, in den Bereichen Passwörter, Geräte und Phishing-Schutz. https://www.ncsc.gov.uk/collection/small-business-guide
Sicherheitsmaßnahmen zum Schutz Ihrer Geschäftsdaten.
Anweisungen:
Zecke ✓ falls die Praxis bereits besteht. Fügen Sie kurze Notizen hinzu, wenn Maßnahmen erforderlich sind.
Cybersecurity-Praxis | An Ort und Stelle? (✓) | Notizen |
Starke, einzigartige Passwörter für alle Geschäftskonten | ☐ | |
Multi-Faktor-Authentifizierung (MFA) für E-Mail und wichtige Apps aktiviert | ☐ | |
Geräte und Software, die für automatische Updates eingestellt sind | ☐ | |
Tägliche Cloud- oder lokale Backups werden ausgeführt | ☐ | |
Antivirus-/Anti-Malware-Software auf allen Geräten installiert | ☐ | |
KI-basierter Phishing-Schutz aktiv (Google/Microsoft) | ☐ | |
Login-/Sicherheitswarnungen für alle Mitarbeiterkonten aktiviert | ☐ | |
Personal, das geschult ist, Phishing und Social Engineering zu erkennen | ☐ | |
Sensible Daten werden nur an genehmigten Orten gespeichert | ☐ | |
Schritte zur Reaktion auf Vorfälle, die dem Team bekannt sind | ☐ |
Finanziert durch die Europäische Union. Die geäußerten Ansichten und Meinungen sind jedoch die des Autors/der Autoren und spiegeln nicht notwendigerweise die der Europäischen Union oder der Exekutivagentur Bildung und Kultur (EACEA) wider. Weder die Europäische Union noch die EACEA können dafür verantwortlich gemacht werden. [Projektnummer: 2024-1-AT01-KA220-VET-000245796]